
TEST D’INTRUSION PHYSIQUE – PENTEST PHYSIQUE
Éprouver vos dispositifs de sûreté dans des conditions réalistes
Un test d’intrusion physique, également appelé pentest physique ou test de pénétration physique, consiste à simuler une tentative d’accès non autorisé à un site afin d’évaluer l’efficacité réelle de ses mesures de protection.
Réalisé dans un cadre strictement contrôlé et préalablement autorisé, le test confronte les dispositifs techniques, les procédures et les comportements humains à des scénarios réalistes inspirés des modes opératoires susceptibles d’être employés par un individu malveillant.
L’objectif est d’identifier les vulnérabilités exploitables et de déterminer si les mesures prévues résistent effectivement lorsqu’elles sont mises à l’épreuve sur le terrain.
POURQUOI RÉALISER UN TEST D’INTRUSION PHYSIQUE ?
Un dispositif de sûreté peut être correctement conçu et documenté sans nécessairement fonctionner comme prévu dans les conditions réelles. Avec le temps, l’évolution des activités, des menaces et des pratiques peut faire apparaître des écarts entre les mesures définies et leur efficacité sur le terrain.
Ces écarts peuvent notamment résulter :
- de l’évolution des menaces et des modes opératoires ;
- d’une dérive des pratiques internes ;
- d’une application imparfaite des procédures ;
- de modifications des bâtiments, des activités ou des flux ;
- de l’obsolescence ou d’une utilisation inadéquate de certaines mesures de protection ;
- de l’apparition de nouvelles vulnérabilités.
Le test d’intrusion permet ainsi de mesurer l’écart entre le niveau de protection attendu et celui effectivement observé.
Il peut notamment être réalisé afin de :
- valider l’efficacité d’un dispositif de sûreté existant ;
- vérifier les capacités de détection et de réaction ;
- identifier des vulnérabilités difficilement perceptibles lors d’un audit ;
- éprouver les facteurs humains et organisationnels ;
- vérifier l’efficacité de mesures correctives précédemment mises en œuvre ;
- démontrer de manière crédible le niveau de maîtrise du risque d’accès physique ;
- répondre à une exigence interne, contractuelle, réglementaire ou formulée par un client ou partenaire majeur.
DES MESURES DE SÛRETÉ ÉPROUVÉES DANS LA RÉALITÉ
Disposer de politiques, de procédures, de contrôles d’accès ou de dispositifs techniques ne suffit pas toujours à démontrer qu’un risque est effectivement maîtrisé.
Dans certains environnements sensibles, réglementés ou soumis à des exigences particulières, l’organisation peut également devoir apporter des éléments concrets sur l’efficacité opérationnelle des mesures mises en œuvre.
Le test d’intrusion permet alors de répondre à une question essentielle :
« LES MESURES DE SÛRETÉ SONT-ELLES EFFICACES DANS LES CONDITIONS RÉELLES ? »
Les résultats permettent d’identifier les faiblesses constatées, mais également de documenter les mesures ayant correctement fonctionné.
Le pentest physique constitue ainsi un moyen d’objectiver le niveau de protection et de démontrer, dans les limites du périmètre et des scénarios testés, que le risque d’accès physique fait l’objet de mesures de maîtrise crédibles et effectivement opérationnelles.
Cette démonstration peut répondre à des besoins de gouvernance, d’audit, de conformité ou d’assurance, ainsi qu’aux exigences de clients, partenaires ou donneurs d’ordre souhaitant disposer d’éléments complémentaires sur le niveau de protection de l’organisation.
TEST D’INTRUSION PHYSIQUE – PENTEST PHYSIQUE
Une méthodologie structurée et encadrée
Chaque test est construit spécifiquement en fonction du site, des objectifs et des risques à évaluer.
Le personnel concerné n’est généralement pas informé préalablement de la réalisation du test, afin de préserver le réalisme du scénario et d’observer les réactions dans des conditions proches de la réalité.
La démarche comprend généralement cinq phases :
1. CADRAGE ET RÈGLES D'ENGAGEMENT
Définition des objectifs, du périmètre, des actions autorisées, des limites et des procédures de sécurité applicables à la mission.
2. RECHERCHE ET RECONNAISSANCE
Collecte d’informations accessibles, recherches OSINT, observation du site et analyse des accès, des flux et des comportements utiles à la préparation du test.
3. CONSTRUCTION DES SCÉNARIOS
Élaboration d’un ou plusieurs scénarios adaptés aux objectifs définis avec le mandant et aux vulnérabilités susceptibles d’être exploitées.
4. MISE À L'ÉPREUVE
Exécution contrôlée des scénarios : tentative d’accès, exploitation des opportunités constatées, ingénierie sociale ou autres actions expressément prévues par les règles d’engagement.
5. ANALYSE ET RESTITUTION
Analyse des résultats, identification des vulnérabilités exploitées, évaluation des contrôles ayant fonctionné et formulation de recommandations concrètes et priorisées.
BLACK BOX, GREY BOX OU WHITE BOX
Le niveau d’information communiqué à l’intervenant peut varier selon les objectifs du test.
Black box
Aucune ou très peu d’informations préalables. Cette approche se rapproche de la situation d’un attaquant externe découvrant son environnement.
Grey box
Certaines informations sont communiquées afin d’orienter le scénario vers des objectifs, vulnérabilités ou zones particulières.
White box
Des informations détaillées sont fournies afin de concentrer le test sur certains dispositifs ou scénarios spécifiques.
TEST D’INTRUSION PHYSIQUE – PENTEST PHYSIQUE
Une approche de sécurité offensive
Le test d’intrusion physique adopte une logique de sécurité offensive : l’intervenant cherche activement à identifier puis à exploiter, dans les limites préalablement convenues, les opportunités susceptibles de permettre une intrusion ou une progression à l’intérieur du site.
Selon le scénario et les autorisations accordées, les tests peuvent notamment porter sur :
- l’ingénierie sociale ;
- les contrôles d’accès ;
- le tailgating et autres opportunités de franchissement ;
- les flux de collaborateurs, visiteurs et prestataires ;
- les procédures d’accueil et de contrôle ;
- la protection des zones sensibles ;
- la capacité du personnel à détecter et signaler une situation inhabituelle ou suspecte ;
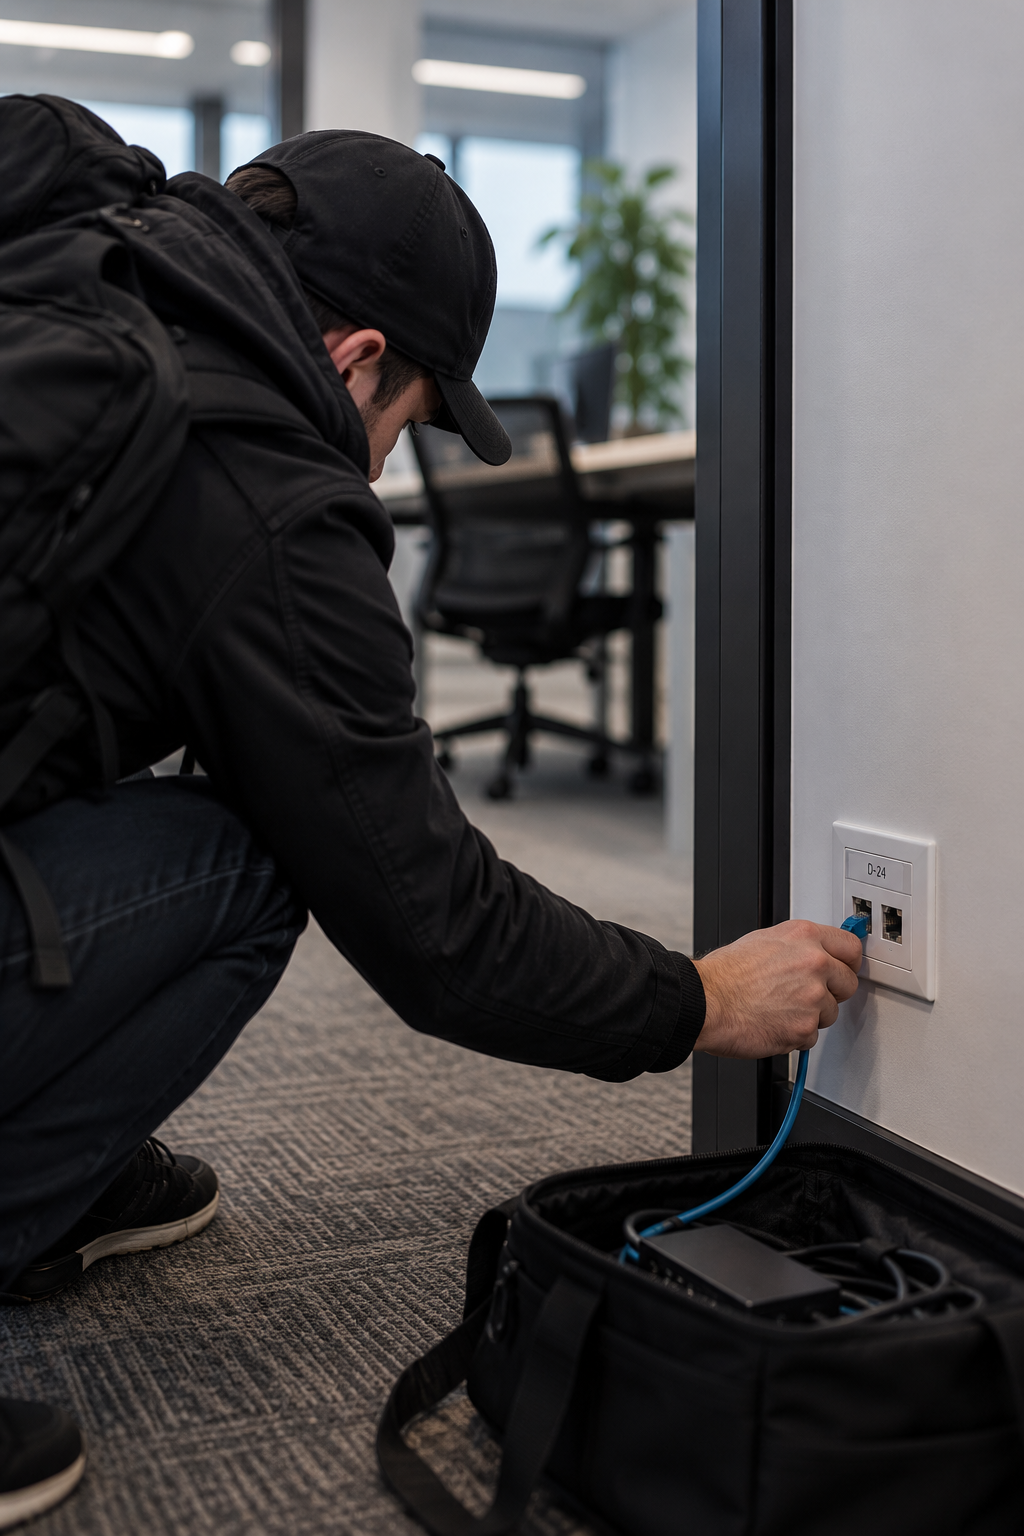
- l’accès physique à des équipements ou ressources sensibles ;
- la simulation du dépôt ou de la pose d’un équipement inoffensif représentant un matériel malveillant.
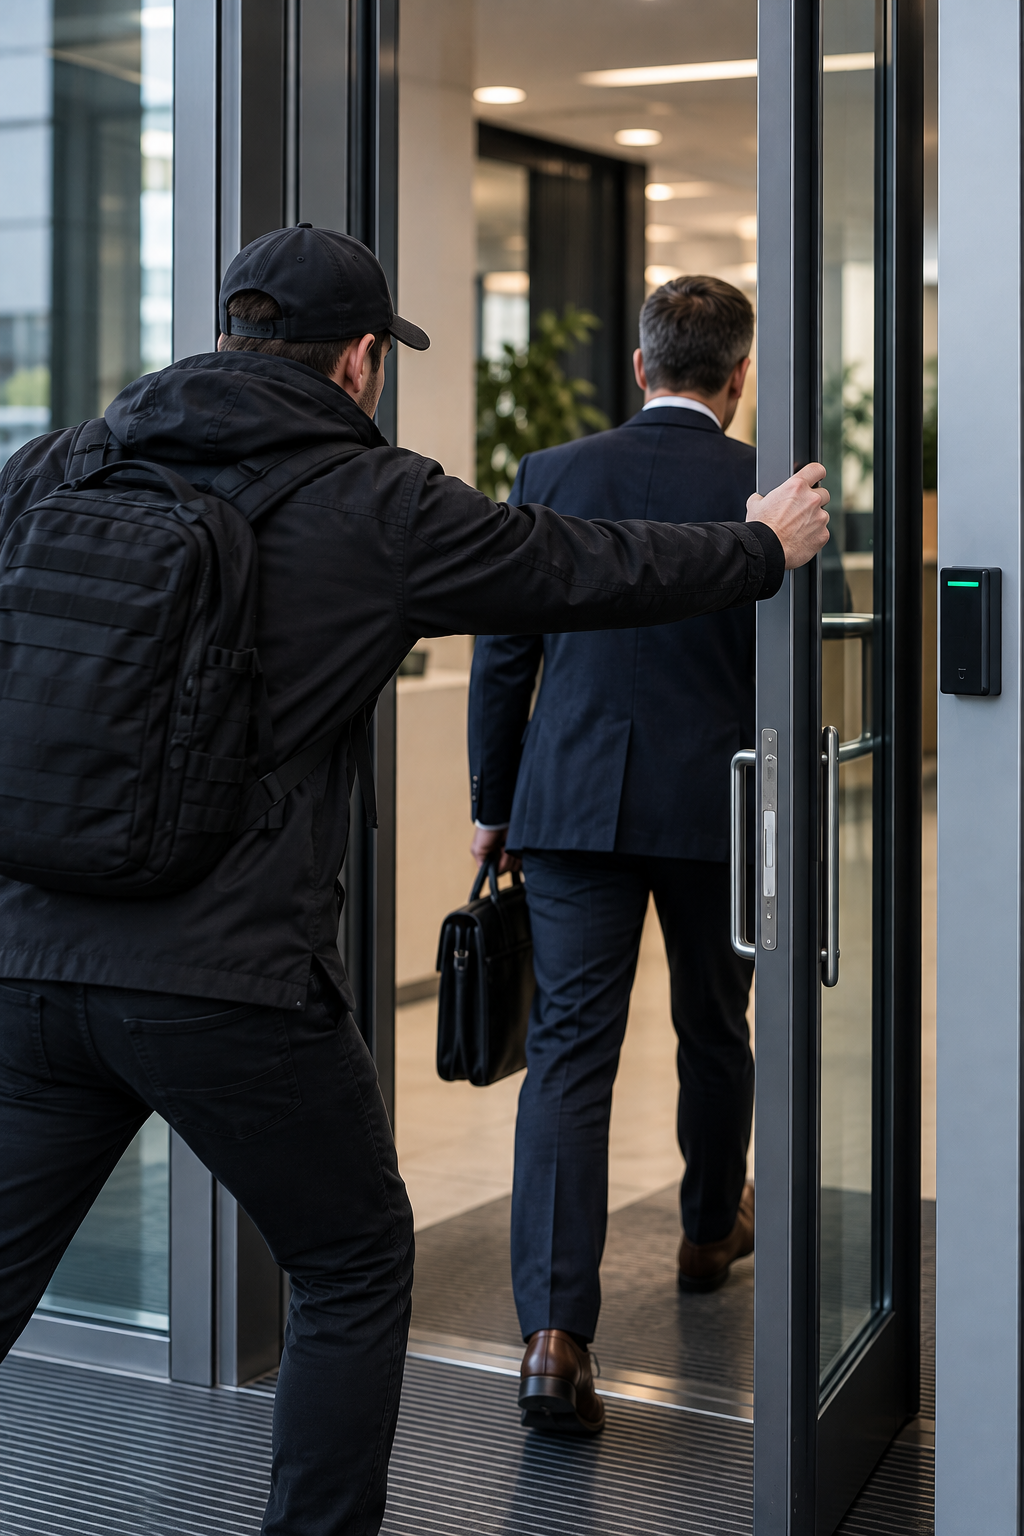
L’objectif n’est pas simplement de « réussir à entrer », mais de déterminer pourquoi une progression a été possible, quels contrôles ont fonctionné ou échoué et quelles auraient pu être les conséquences d’une intrusion réelle.
TEST D’INTRUSION PHYSIQUE – PENTEST PHYSIQUE
De l’intrusion physique aux risques hybrides
Une intrusion physique réussie peut parfois constituer le point de départ d’une compromission plus large.
L’accès à un poste de travail, un local technique, un équipement connecté ou un environnement industriel peut créer une passerelle entre les dimensions physiques et numériques de l’organisation.
Lorsque le périmètre du mandat le prévoit, certains scénarios peuvent ainsi intégrer des objectifs destinés à évaluer les conséquences potentielles d’une intrusion physique sur les environnements IT, OT ou autres systèmes numériques.
Cette approche permet d’appréhender certains risques hybrides et interdépendances cyber-physiques, sans confondre le test d’intrusion physique avec un pentest informatique.
APPLICATIONS SECTORIELLES
Les tests d’intrusion physique peuvent être adaptés à différents environnements : entreprises, administrations, institutions, sites industriels, infrastructures sensibles, plateformes logistiques ou sites de production.
Dans les environnements industriels et agroalimentaires, ils peuvent notamment permettre d’éprouver les mesures destinées à prévenir les accès non autorisés, le sabotage ou d’autres actes intentionnels susceptibles d’affecter les activités, les installations ou les produits.
Selon le contexte, cette approche peut ainsi contribuer aux démarches de sécurité industrielle ou de Food Defense.
UN CADRE D’INTERVENTION STRICT
Le réalisme d’un test ne signifie jamais l’absence de contrôle.
Chaque mission fait préalablement l’objet de règles d’engagement (Rules of Engagement – RoE) définissant notamment :
- l’autorisation formelle de l’organisation ;
- les sites, zones et systèmes concernés ;
- les objectifs du test ;
- les actions autorisées et interdites ;
- les éventuelles personnes préalablement informées ;
- les conditions d’arrêt ou d’interruption ;
- les modalités de communication en cas d’incident ;
- les exigences de confidentialité.
Ce cadre permet de concilier réalisme opérationnel, sécurité de l’intervention et maîtrise des risques.
AUDIT DE SÛRETÉ ET TEST D'INTRUSION : DEUX APPROCHES COMPLÉMENTAIRES
Un test d’intrusion physique peut être réalisé de manière indépendante ou compléter un audit de sécurité physique – sûreté.
L’audit analyse de manière structurée le dispositif et permet d’en identifier les vulnérabilités. Le pentest confronte certaines protections à une mise à l’épreuve opérationnelle.
L’AUDIT ÉVALUE. LE TEST ÉPROUVE.
La combinaison des deux approches permet de confronter ce qui est prévu, ce qui est effectivement appliqué et ce qui résiste réellement à une tentative d’intrusion.
TEST D’INTRUSION PHYSIQUE – PENTEST PHYSIQUE
Résultats et restitution
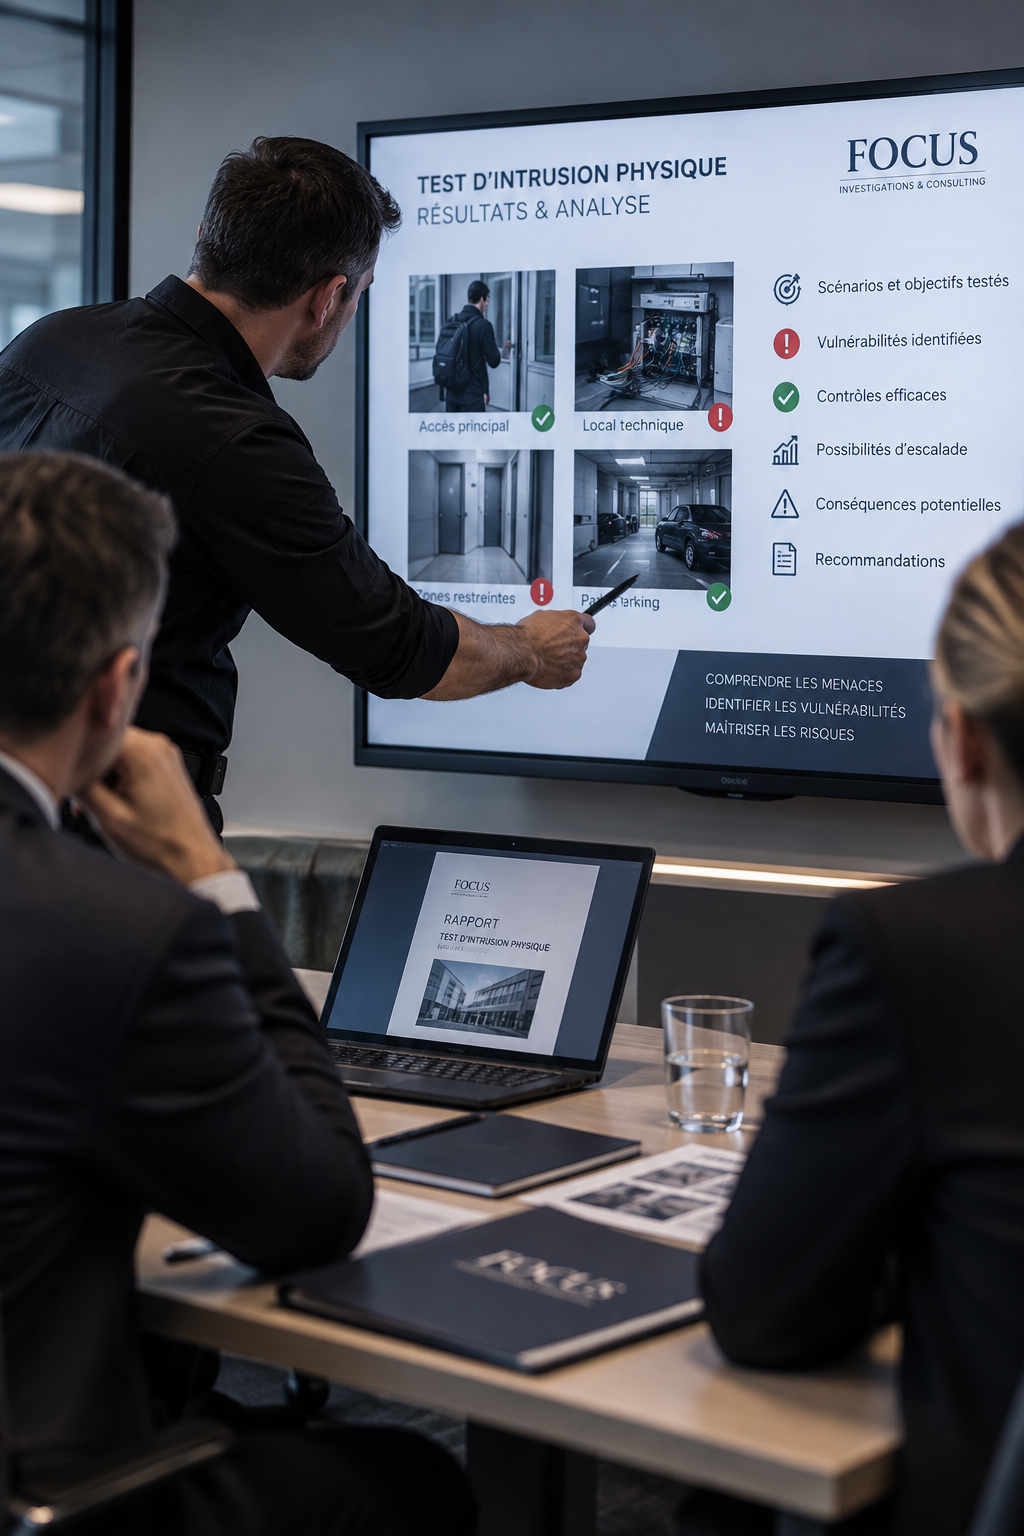
À l’issue du test, les résultats sont analysés, documentés et restitués de manière structurée.
Selon la nature du mandat, la restitution comprend notamment :
- les scénarios et objectifs testés ;
- les vulnérabilités identifiées ou exploitées ;
- les contrôles ayant correctement fonctionné ;
- les possibilités de progression ou d’escalade constatées ;
- les conséquences potentielles ;
- les recommandations et mesures correctives priorisées.
L’objectif est de fournir aux décideurs une vision factuelle de l’efficacité réelle du dispositif et les éléments nécessaires pour renforcer durablement la maîtrise du risque.
TEST D’INTRUSION PHYSIQUE – PENTEST PHYSIQUE
Questions fréquentes
QUELLE EST LA DIFFÉRENCE ENTRE UN AUDIT DE SÛRETÉ ET UN TEST D'INTRUSION PHYSIQUE ?
L’audit évalue de manière structurée les différentes dimensions du dispositif de sûreté afin d’en identifier les forces et les vulnérabilités. Le test d’intrusion confronte certaines mesures à des scénarios réalistes afin d’en éprouver l’efficacité opérationnelle. Les deux approches sont complémentaires.
LES COLLABORATEURS SONT-ILS INFORMÉS DU TEST ?
Généralement non. Un nombre restreint de responsables habilités est informé afin d’autoriser et d’encadrer la mission. Le niveau d’information est toutefois défini au cas par cas en fonction des objectifs et des risques liés au test.
UN TEST D'INTRUSION PHYSIQUE PEUT-IL INCLURE DE L'INGÉNIERIE SOCIALE ?
Oui. Lorsque les règles d’engagement le prévoient, l’ingénierie sociale peut être utilisée pour évaluer la réaction du personnel face à une tentative d’obtenir un accès ou des informations.
COMBIEN DE TEMPS DURE UN PENTEST PHYSIQUE ?
La durée dépend du périmètre, du nombre de sites, des scénarios retenus et du niveau de profondeur recherché. Elle est définie lors du cadrage de la mission.
LE TEST RISQUE-T-IL DE PERTURBER L'ACTIVITÉ ?
Les règles d’engagement sont précisément conçues pour maîtriser les risques liés à l’intervention. Les actions autorisées, les limites et les procédures d’arrêt sont définies avant le test afin de préserver la sécurité des personnes et la continuité des activités.
VOUS SOUHAITEZ ÉPROUVER L’EFFICACITÉ RÉELLE DE VOTRE DISPOSITIF DE SÛRETÉ ?
Chaque demande fait l’objet d’un premier échange confidentiel permettant de comprendre votre environnement, de définir les objectifs du test et d’établir un périmètre ainsi que des règles d’engagement adaptés à votre organisation.