
PHYSISCHER PENETRATIONSTEST – PHYSISCHER PENTEST
Ihre Schutzmassnahmen unter realistischen Bedingungen erproben
Ein physischer Penetrationstest, auch als physischer Pentest bezeichnet, besteht darin, einen unbefugten Zutrittsversuch zu einem Standort zu simulieren, um die tatsächliche Wirksamkeit seiner Schutzmassnahmen zu bewerten.
Der Test wird in einem streng kontrollierten und vorgängig genehmigten Rahmen durchgeführt und konfrontiert technische Schutzmassnahmen, Verfahren und menschliche Verhaltensweisen mit realistischen Szenarien, die sich an Vorgehensweisen orientieren, die von einer böswilligen Person eingesetzt werden könnten.
Ziel ist es, ausnutzbare Schwachstellen zu identifizieren und festzustellen, ob die vorgesehenen Massnahmen einer Erprobung unter realen Bedingungen tatsächlich standhalten.
WARUM EINEN PHYSISCHEN PENETRATIONSTEST DURCHFÜHREN?
Ein Sicherheitskonzept kann korrekt konzipiert und dokumentiert sein, ohne unter realen Bedingungen zwangsläufig wie vorgesehen zu funktionieren. Im Laufe der Zeit können Veränderungen der Tätigkeiten, Bedrohungen und Praktiken zu Abweichungen zwischen den definierten Massnahmen und ihrer tatsächlichen Wirksamkeit vor Ort führen.
Solche Abweichungen können insbesondere entstehen durch:
- die Entwicklung von Bedrohungen und Vorgehensweisen;
- eine schleichende Veränderung interner Praktiken;
- eine unvollständige Anwendung von Verfahren;
- Veränderungen an Gebäuden, Tätigkeiten oder Personen- und Warenflüssen;
- die Veralterung oder ungeeignete Nutzung bestimmter Schutzmassnahmen;
- das Auftreten neuer Schwachstellen.
Der Penetrationstest ermöglicht es somit, die Abweichung zwischen dem erwarteten und dem tatsächlich festgestellten Schutzniveau zu messen.
Er kann insbesondere durchgeführt werden, um:
- die Wirksamkeit eines bestehenden Sicherheitskonzepts zu überprüfen;
- die Erkennungs- und Reaktionsfähigkeit zu prüfen;
- Schwachstellen zu identifizieren, die bei einem Audit nur schwer erkennbar sind;
- menschliche und organisatorische Faktoren zu erproben;
- die Wirksamkeit bereits umgesetzter Korrekturmassnahmen zu überprüfen;
- das Niveau der Beherrschung des physischen Zutrittsrisikos glaubwürdig nachzuweisen;
- interne, vertragliche oder regulatorische Anforderungen sowie Anforderungen eines wichtigen Kunden oder Partners zu erfüllen.
SCHUTZMASSNAHMEN, DIE UNTER REALEN BEDINGUNGEN ERPROBT WERDEN
Das Vorhandensein von Richtlinien, Verfahren, Zutrittskontrollen oder technischen Schutzsystemen reicht nicht immer aus, um nachzuweisen, dass ein Risiko tatsächlich beherrscht wird.
In bestimmten sensiblen, regulierten oder besonderen Anforderungen unterliegenden Umgebungen kann eine Organisation zudem gefordert sein, konkrete Nachweise über die operative Wirksamkeit der umgesetzten Massnahmen zu erbringen.
Der Penetrationstest ermöglicht es, eine zentrale Frage zu beantworten:
« SIND DIE SCHUTZMASSNAHMEN UNTER REALEN BEDINGUNGEN WIRKSAM? »
Die Ergebnisse ermöglichen es, festgestellte Schwachstellen zu identifizieren, aber auch die Schutzmassnahmen zu dokumentieren, die ordnungsgemäss funktioniert haben.
Der physische Pentest stellt somit ein Mittel dar, das Schutzniveau objektiv zu beurteilen und innerhalb des Umfangs und der getesteten Szenarien nachzuweisen, dass das physische Zutrittsrisiko durch glaubwürdige und tatsächlich wirksame Massnahmen beherrscht wird.
Dieser Nachweis kann Anforderungen in den Bereichen Governance, Audit, Compliance oder Assurance erfüllen sowie den Anforderungen von Kunden, Partnern oder Auftraggebern entsprechen, die zusätzliche Nachweise über das Schutzniveau der Organisation wünschen.
PHYSISCHER PENETRATIONSTEST – PHYSISCHER PENTEST
Eine strukturierte und klar geregelte Methodik
Jeder Test wird individuell auf den jeweiligen Standort, die Zielsetzungen und die zu bewertenden Risiken abgestimmt.
Die betroffenen Mitarbeitenden werden in der Regel nicht im Voraus über die Durchführung des Tests informiert, um den Realitätsbezug des Szenarios zu gewährleisten und die Reaktionen unter möglichst realitätsnahen Bedingungen beobachten zu können.
Der Ablauf umfasst in der Regel fünf Phasen:
1. AUFTRAGSKLÄRUNG UND EINSATZREGELN
Festlegung der Ziele, des Umfangs, der zulässigen Handlungen, der Grenzen sowie der für den Auftrag geltenden Sicherheitsverfahren.
2. INFORMATIONSBESCHAFFUNG UND REKOGNOSZIERUNG
Beschaffung zugänglicher Informationen, OSINT-Recherchen, Beobachtung des Standorts sowie Analyse von Zugängen, Personen- und Warenflüssen und Verhaltensweisen, die für die Vorbereitung des Tests relevant sind.
3. ENTWICKLUNG DER SZENARIEN
Ausarbeitung eines oder mehrerer Szenarien, die auf die mit dem Auftraggeber definierten Ziele und die potenziell ausnutzbaren Schwachstellen abgestimmt sind.
4. ERPROBUNG
Kontrollierte Durchführung der Szenarien: Zutrittsversuche, Ausnutzung festgestellter Gelegenheiten, Social Engineering oder andere in den Einsatzregeln ausdrücklich vorgesehene Handlungen.
5. ANALYSE UND ERGEBNISPRÄSENTATION
Analyse der Ergebnisse, Identifikation der ausgenutzten Schwachstellen, Bewertung der wirksam funktionierenden Kontrollen sowie Formulierung konkreter und priorisierter Empfehlungen.
BLACK BOX, GREY BOX OU WHITE BOX
Der Umfang der Informationen, die dem Tester zur Verfügung gestellt werden, kann je nach Zielsetzung des Tests variieren.
Black box
Keine oder nur sehr wenige Vorabinformationen. Dieser Ansatz entspricht weitgehend der Situation eines externen Angreifers, der sich zunächst mit seiner Umgebung vertraut machen muss.
Grey box
Bestimmte Informationen werden zur Verfügung gestellt, um das Szenario gezielt auf bestimmte Ziele, Schwachstellen oder Bereiche auszurichten.
White box
Detaillierte Informationen werden zur Verfügung gestellt, um den Test gezielt auf bestimmte Schutzmassnahmen oder spezifische Szenarien auszurichten.
PHYSISCHER PENETRATIONSTEST – PHYSISCHER PENTEST
Ein offensiver Sicherheitsansatz
Der physische Penetrationstest verfolgt einen Ansatz der offensiven Sicherheit: Der Tester versucht aktiv, innerhalb der vorgängig vereinbarten Grenzen Möglichkeiten zu identifizieren und anschliessend auszunutzen, die ein Eindringen oder ein weiteres Vordringen innerhalb des Standorts ermöglichen könnten.
Je nach Szenario und erteilten Genehmigungen können die Tests insbesondere folgende Bereiche umfassen:
- Social Engineering;
- Zutrittskontrollen;
- Tailgating und andere Möglichkeiten zur Überwindung von Zutrittsbarrieren;
- Personenflüsse von Mitarbeitenden, Besuchern und Dienstleistern;
- Empfangs- und Kontrollverfahren;
- den Schutz sensibler Bereiche;
- die Fähigkeit des Personals, ungewöhnliche oder verdächtige Situationen zu erkennen und zu melden;
- den physischen Zugang zu sensiblen Geräten oder Ressourcen;
- die Simulation des Hinterlegens oder Anbringens eines ungefährlichen Geräts, das ein potenziell schädliches Gerät darstellt.
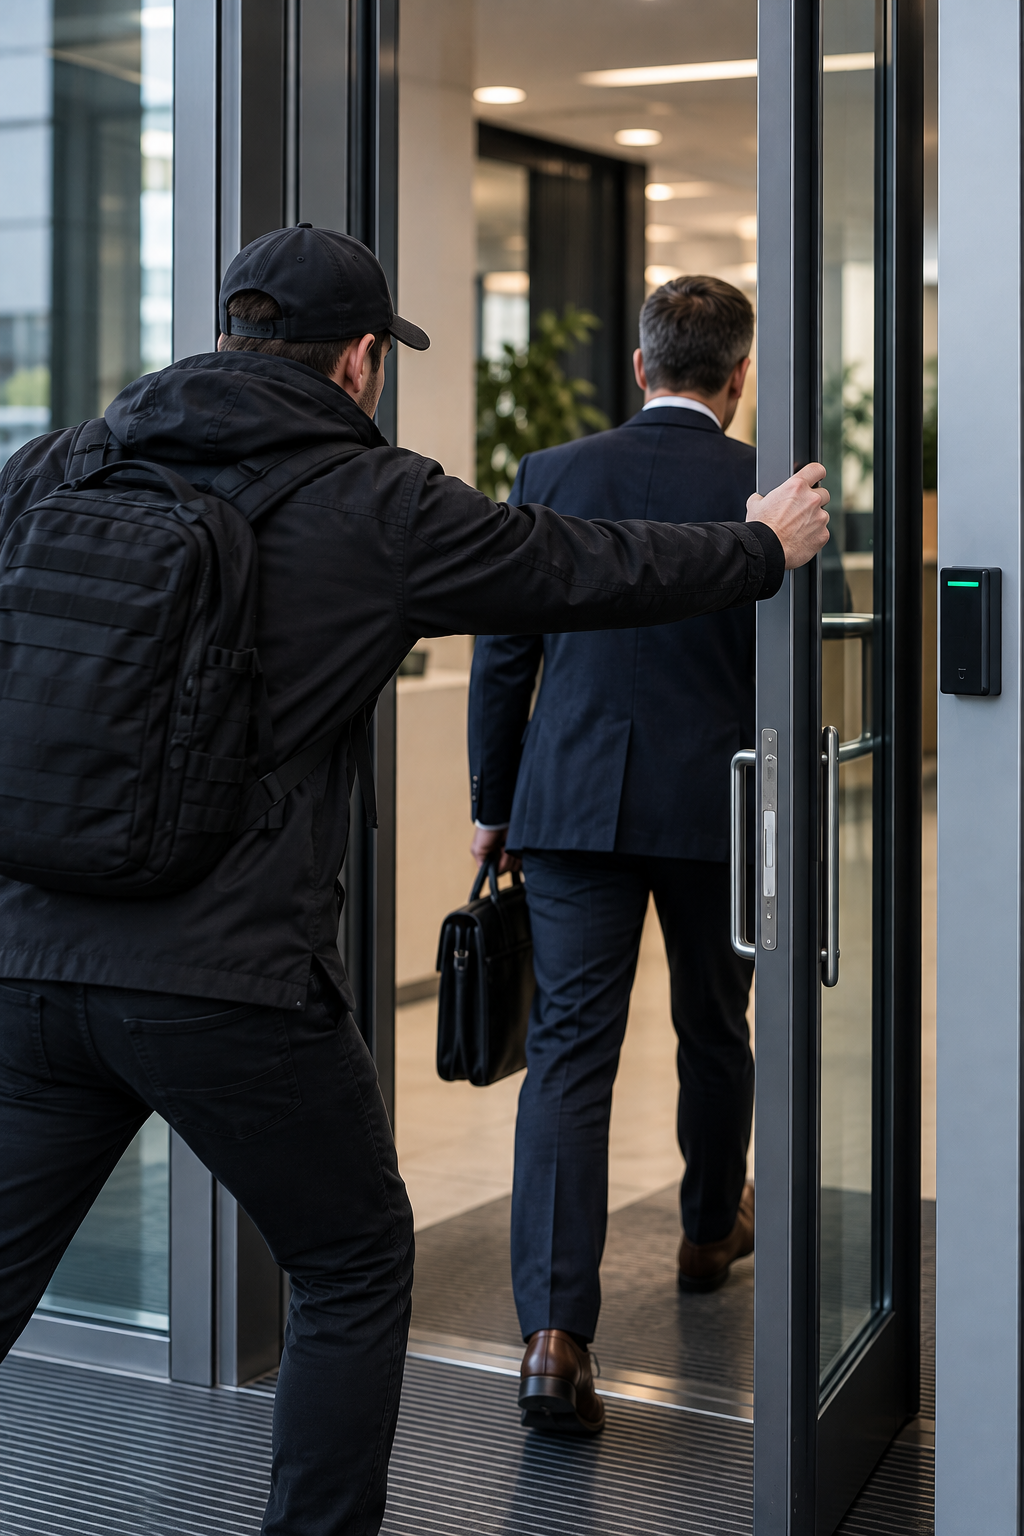
Ziel ist es nicht einfach, « erfolgreich einzudringen », sondern festzustellen, warum ein weiteres Vordringen möglich war, welche Kontrollen funktioniert oder versagt haben und welche Folgen ein tatsächliches Eindringen hätte haben können.
PHYSISCHER PENETRATIONSTEST – PHYSISCHER PENTEST
Vom physischen Eindringen zu hybriden Risiken
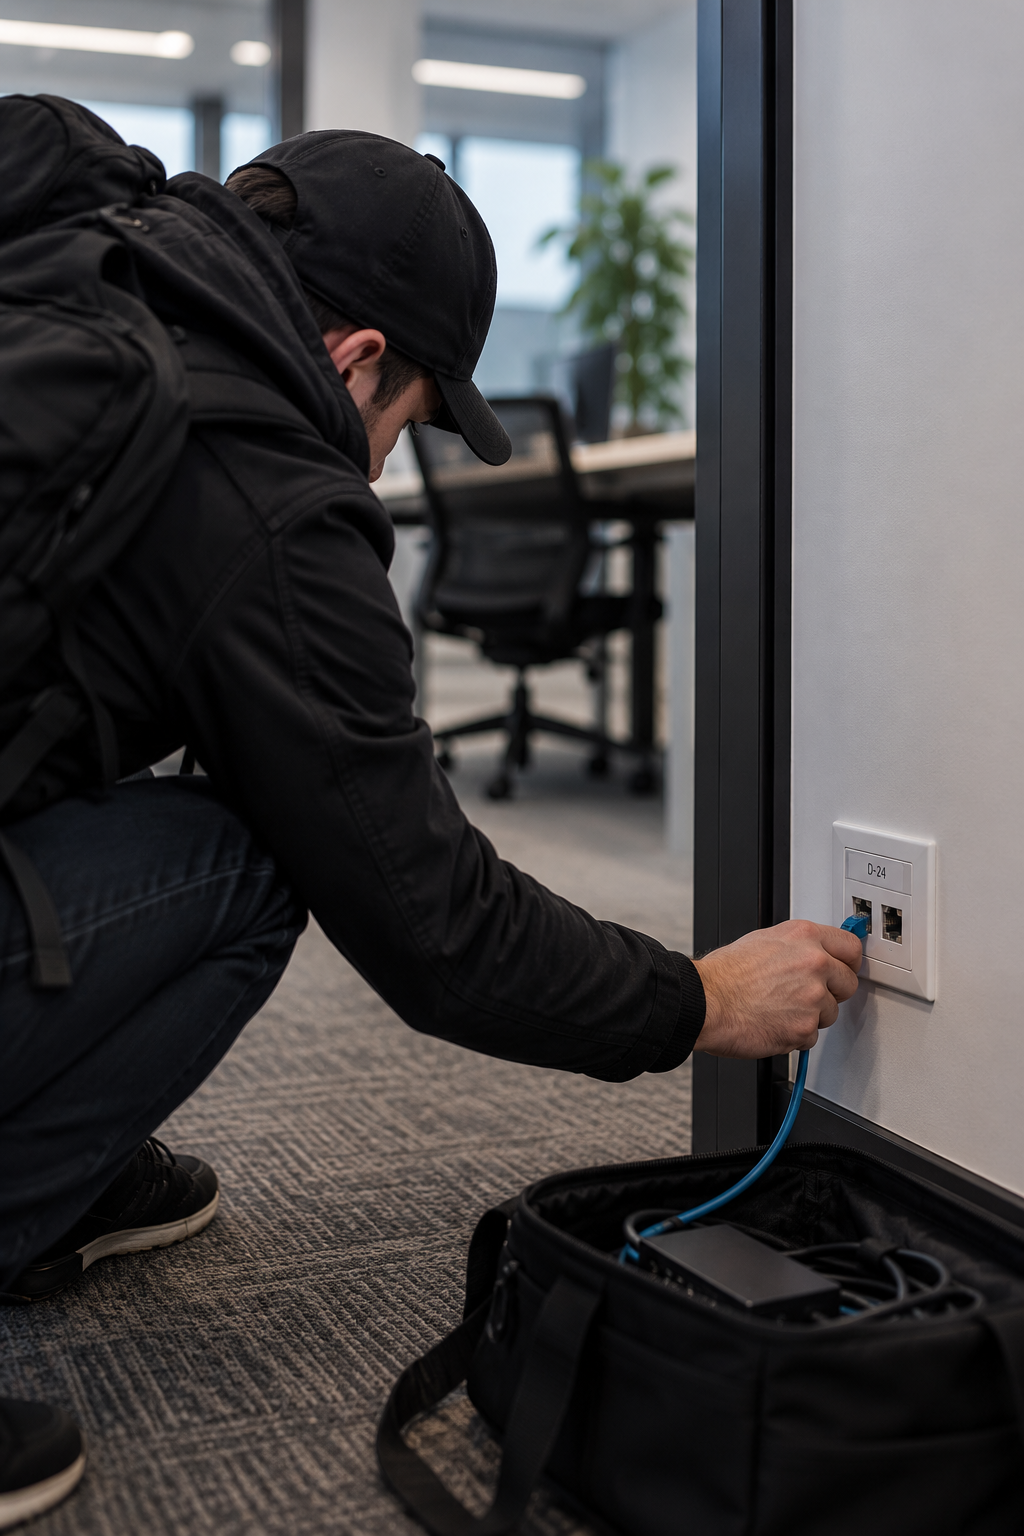
Ein erfolgreiches physisches Eindringen kann mitunter den Ausgangspunkt für eine weitergehende Kompromittierung bilden.
Der Zugang zu einem Arbeitsplatz, einem Technikraum, einem vernetzten Gerät oder einer industriellen Umgebung kann eine Verbindung zwischen den physischen und digitalen Dimensionen der Organisation schaffen.
Sofern der Auftragsumfang dies vorsieht, können bestimmte Szenarien auch Ziele umfassen, mit denen die potenziellen Auswirkungen eines physischen Eindringens auf IT-, OT- oder andere digitale Systeme bewertet werden.
Dieser Ansatz ermöglicht es, bestimmte hybride Risiken und cyber-physische Abhängigkeiten zu berücksichtigen, ohne den physischen Penetrationstest mit einem IT-Penetrationstest gleichzusetzen.
BRANCHENSPEZIFISCHE ANWENDUNGEN
Physische Penetrationstests können an unterschiedliche Umgebungen angepasst werden: Unternehmen, Verwaltungen, Institutionen, Industriestandorte, sensible Infrastrukturen, Logistikplattformen oder Produktionsstandorte.
In industriellen Umgebungen und in der Lebensmittelbranche können sie insbesondere dazu dienen, Massnahmen zur Verhinderung unbefugter Zutritte, von Sabotage oder anderen vorsätzlichen Handlungen zu erproben, welche die Tätigkeiten, Anlagen oder Produkte beeinträchtigen könnten.
Je nach Kontext kann dieser Ansatz somit zu Massnahmen im Bereich der industriellen Sicherheit oder der Food Defense beitragen.
EIN STRENG GEREGELTER EINSATZRAHMEN
Der Realitätsbezug eines Tests bedeutet keinesfalls, dass dieser ohne Kontrolle durchgeführt wird.
Für jeden Auftrag werden vorgängig Einsatzregeln (Rules of Engagement – RoE) festgelegt, die insbesondere Folgendes definieren:
- die formelle Genehmigung durch die Organisation;
- die betroffenen Standorte, Bereiche und Systeme;
- die Ziele des Tests;
- die zulässigen und unzulässigen Handlungen;
- gegebenenfalls die vorgängig informierten Personen;
- die Bedingungen für den Abbruch oder die Unterbrechung des Tests;
- die Kommunikationsmodalitäten im Falle eines Zwischenfalls;
- die Anforderungen an die Vertraulichkeit.
Dieser Rahmen ermöglicht es, operativen Realitätsbezug, Sicherheit bei der Durchführung und Risikobeherrschung miteinander zu verbinden.
SICHERHEITSAUDIT UND PENETRATIONSTEST: ZWEI SICH ERGÄNZENDE ANSÄTZE
Ein physischer Penetrationstest kann unabhängig durchgeführt werden oder ein Audit der physischen Sicherheit – Security ergänzen.
Das Audit analysiert das Schutzkonzept strukturiert und ermöglicht es, dessen Schwachstellen zu identifizieren. Der Pentest unterzieht bestimmte Schutzmassnahmen einer operativen Erprobung.
DAS AUDIT BEWERTET. DER TEST ERPROBT.
Die Kombination beider Ansätze ermöglicht es, das, was vorgesehen ist, das, was tatsächlich umgesetzt wird, und das, was einem Eindringversuch tatsächlich standhält, miteinander zu vergleichen.
PHYSISCHER PENETRATIONSTEST – PHYSISCHER PENTEST
Ergebnisse und Ergebnispräsentation
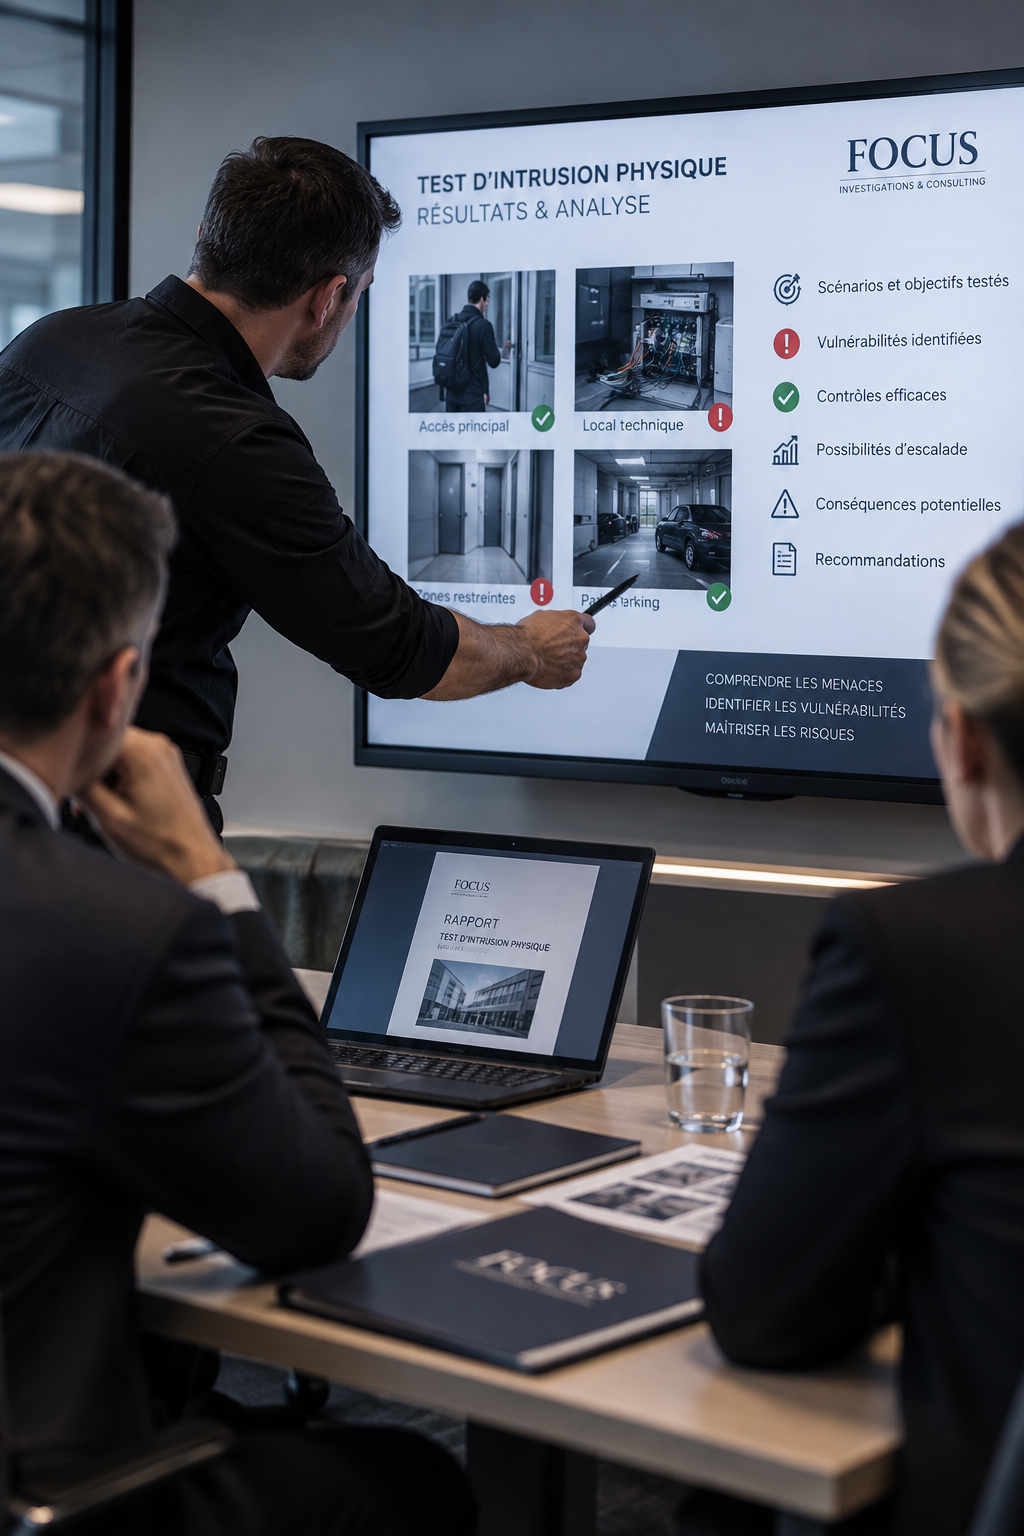
Nach Abschluss des Tests werden die Ergebnisse analysiert, dokumentiert und strukturiert präsentiert.
Je nach Art des Auftrags umfasst die Ergebnispräsentation insbesondere:
- die getesteten Szenarien und Ziele;
- die identifizierten oder ausgenutzten Schwachstellen;
- die Kontrollen, die ordnungsgemäss funktioniert haben;
- die festgestellten Möglichkeiten zum weiteren Vordringen oder zur Eskalation;
- die potenziellen Auswirkungen;
- die Empfehlungen und priorisierten Korrekturmassnahmen.
Ziel ist es, den Entscheidungsträgern eine faktenbasierte Beurteilung der tatsächlichen Wirksamkeit des Schutzkonzepts sowie die notwendigen Grundlagen zur Verfügung zu stellen, um die Risikobeherrschung nachhaltig zu stärken.
PHYSISCHER PENETRATIONSTEST – PHYSISCHER PENTEST
Häufig gestellte Fragen
WAS IST DER UNTERSCHIED ZWISCHEN EINEM SICHERHEITSAUDIT UND EINEM PHYSISCHEN PENETRATIONSTEST?
Das Audit bewertet die verschiedenen Dimensionen des Schutzkonzepts strukturiert, um dessen Stärken und Schwachstellen zu identifizieren. Der physische Penetrationstest konfrontiert bestimmte Schutzmassnahmen mit realistischen Szenarien, um deren operative Wirksamkeit zu erproben. Beide Ansätze ergänzen sich.
WERDEN DIE MITARBEITENDEN ÜBER DEN TEST INFORMIERT?
In der Regel nicht. Ein begrenzter Kreis befugter Verantwortlicher wird informiert, um den Auftrag zu genehmigen und zu begleiten. Der Informationsumfang wird jedoch je nach Zielsetzung und den mit dem Test verbundenen Risiken im Einzelfall festgelegt.
KANN EIN PHYSISCHER PENETRATIONSTEST SOCIAL ENGINEERING UMFASSEN?
Ja. Sofern die Einsatzregeln dies vorsehen, kann Social Engineering eingesetzt werden, um die Reaktion des Personals auf den Versuch zu bewerten, sich Zugang oder Informationen zu verschaffen.
WIE LANGE DAUERT EIN PHYSISCHER PENTEST?
Die Dauer hängt vom Umfang, der Anzahl der Standorte, den gewählten Szenarien und dem angestrebten Detaillierungsgrad ab. Sie wird im Rahmen der Auftragsklärung festgelegt.
BESTEHT DIE GEFAHR, DASS DER TEST DEN BETRIEB BEEINTRÄCHTIGT?
Die Einsatzregeln sind speziell darauf ausgerichtet, die mit der Durchführung verbundenen Risiken zu beherrschen. Die zulässigen Handlungen, Grenzen und Abbruchverfahren werden vor dem Test festgelegt, um die Sicherheit von Personen und die Betriebskontinuität zu gewährleisten.
MÖCHTEN SIE DIE TATSÄCHLICHE WIRKSAMKEIT IHRES SCHUTZKONZEPTS ERPROBEN?
Jede Anfrage beginnt mit einem vertraulichen Erstgespräch, um Ihr Umfeld zu verstehen, die Ziele des Tests festzulegen und einen auf Ihre Organisation abgestimmten Umfang sowie geeignete Einsatzregeln zu definieren.

Leistungen
Kontakt
Alle Rechte vorbehalten © 2026, Focus – Investigations & Consulting
Leistungen
Kontakt
Alle Rechte vorbehalten © 2026, Focus – Investigations & Consulting