
EXPERTISE & KNOW-HOW
Methoden, die entwickelt wurden, um den Herausforderungen der modernen Sicherheit zu begegnen
Über seine Dienstleistungen hinaus entwickelt und nutzt FOCUS Analysemethoden, Bewertungsinstrumente und operative Ansätze, die auf praktischer Erfahrung, Risikomanagement und angewandter Forschung basieren.
Dieser Ansatz zielt darauf ab, über eine rein theoretische oder standardisierte Betrachtung der Sicherheit hinauszugehen und strukturierte, kontextbezogene und direkt nutzbare Analysen zu ermöglichen.
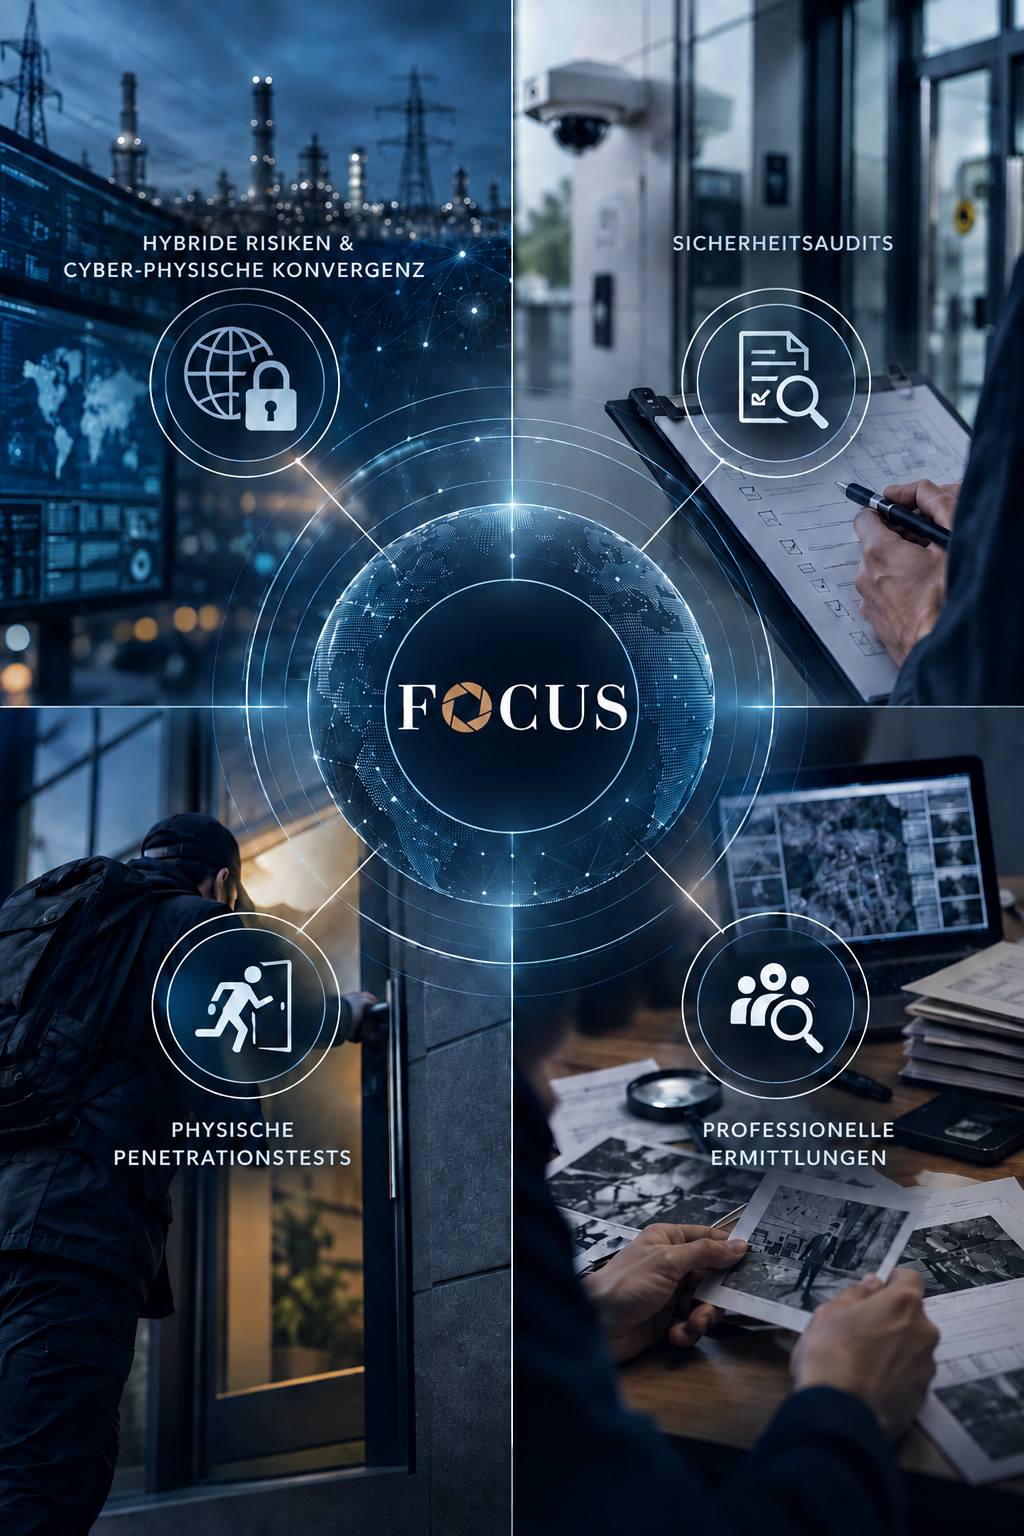
Unser Know-how basiert auf vier sich ergänzenden Bereichen:
Hybride Risiken & cyber-physische Konvergenz · Sicherheitsaudits · Physische Penetrationstests · Professionelle Ermittlungen
EXPERTISE & KNOW-HOW
Hybride Risiken & cyber-physische Konvergenz
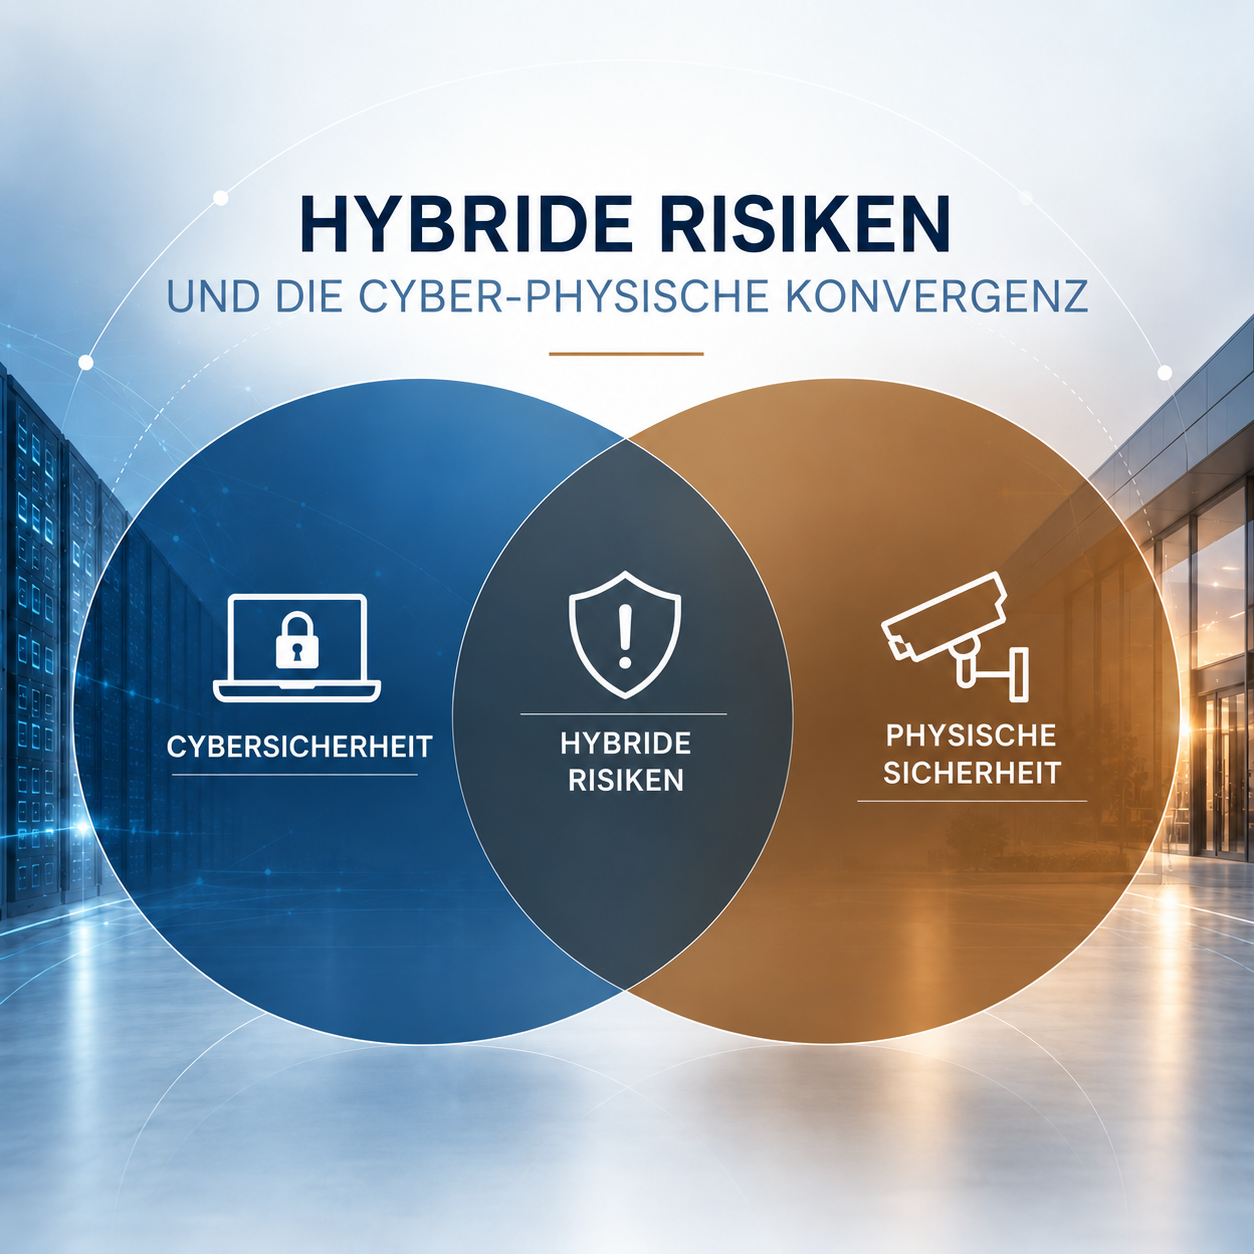
Die Wechselwirkungen zwischen Cybersicherheit und physischer Sicherheit verstehen
Die digitale Transformation von Organisationen führt zu wachsenden Abhängigkeiten zwischen physischen und digitalen Umgebungen.
Ein Cyberangriff kann physische Auswirkungen haben, während ein Eindringen oder ein physischer Zugang die Kompromittierung von Informationssystemen, vernetzten Geräten oder operativen Umgebungen ermöglichen kann.
Aus diesen Wechselwirkungen entstehen hybride Risiken, die über die traditionellen Grenzen zwischen Cybersicherheit und physischer Sicherheit hinausgehen.
FOCUS entwickelt einen Ansatz, der Organisationen dabei unterstützt, diese Abhängigkeiten zu identifizieren, ihren Konvergenzgrad zu bewerten und die Governance hybrider Risiken zu verbessern.
EIN VON FOCUS ENTWICKELTES DIAGNOSEMODELL
FOCUS hat ein Diagnosemodell zur Bewertung des Reifegrads der cyber-physischen Konvergenz entwickelt, das auf sechs Dimensionen basiert:
Governance & Leadership
Organisation & Zusammenarbeit
Management hybrider Risiken
Technologien & Integration
Erkennung & Reaktion
Kultur & Kompetenzen
Die Diagnose ermöglicht es, die wichtigsten Konvergenzlücken zu identifizieren, Prioritäten aufzuzeigen und eine auf den Kontext und das Risikoniveau der Organisation abgestimmte Roadmap zu entwickeln.
Sie ersetzt weder ein technisches Cybersicherheitsaudit noch eine detaillierte Risikoanalyse. Vielmehr ermöglicht sie eine übergreifende Betrachtung der Koordination zwischen den verschiedenen Sicherheitsfunktionen.
ANGEWANDTE FORSCHUNG & PUBLIKATIONEN
Die von FOCUS zu diesem Thema durchgeführten Arbeiten fliessen in die Weiterentwicklung seiner Methoden und Instrumente ein.
Ein Whitepaper zur Konvergenz von Cybersicherheit und physischer Sicherheit sowie zum Management hybrider Risiken stellt insbesondere die wichtigsten Herausforderungen, die Grundsätze der Governance und mögliche Verbesserungsansätze für Organisationen vor.
EXPERTISE & KNOW-HOW
Audit der physischen Sicherheit – Security
Eine strukturierte und ganzheitliche Bewertungsmethodik
Ein Sicherheitsaudit sollte sich nicht auf eine Abfolge von Kontrollen oder eine einfache Checkliste beschränken.
FOCUS hat eine eigene Auditmethodik und eigene Bewertungsinstrumente entwickelt, mit denen das Schutzniveau einer Organisation anhand eines zugleich mehrdimensionalen und ganzheitlichen Ansatzes analysiert werden kann.
Die Analyse umfasst fünf sich ergänzende Dimensionen:
Menschlich · Organisatorisch · Technisch · Baulich · Digital
Unser Auditinstrument umfasst mehr als 600 Analysepunkte, die in rund dreissig Themenbereiche gegliedert sind und je nach Kontext, Zielsetzung, Eigenschaften des Standorts und Risikoniveau gezielt eingesetzt und angepasst werden.
Ziel ist es nicht nur, einzelne Abweichungen zu identifizieren, sondern auch die Wechselwirkungen zwischen den verschiedenen Dimensionen und die daraus möglicherweise entstehenden Schwachstellen zu verstehen.

VON DER BEOBACHTUNG ZUR PRIORISIERUNG
Der Ansatz umfasst insbesondere:
- Analyse der verfügbaren Informationen;
- Beobachtungen vor Ort;
- Austausch mit den beteiligten Personen;
- Analyse der Schutzmassnahmen und Verfahren;
- übergreifende Bewertung der Schwachstellen;
- Priorisierung der Feststellungen;
- verhältnismässige und priorisierte Empfehlungen.
Dieser Ansatz ermöglicht es, Entscheidungsträgern eine strukturierte und kontextbezogene Einschätzung ihres Sicherheitsniveaus sowie konkrete Grundlagen zur Ausrichtung der Verbesserungsmassnahmen zu liefern.
EXPERTISE & KNOW-HOW
Physische Penetrationstests
Operatives Know-how für die praktische Erprobung
Ein physischer Penetrationstest ermöglicht es, Schutzmassnahmen unter realistischen, kontrollierten und vorgängig genehmigten Bedingungen zu bewerten.
Der Wert des Tests beruht ebenso auf der Qualität des Szenarios wie auf der Fähigkeit des Testers, zu beobachten, sich anzupassen, Gelegenheiten zu nutzen und menschliche sowie organisatorische Reaktionen zu verstehen.
FOCUS stützt sich auf seine operative Erfahrung und sein Know-how im Bereich Ermittlungen, um realistische Szenarien zu entwickeln, die auf die Ziele des Auftrags abgestimmt sind.
EIN MEHRSTUFIGER ANSATZ
- Auftragsklärung und Einsatzregeln
- Recherche und Aufklärung
- Entwicklung der Szenarien
- Erprobung
- Analyse und Ergebnispräsentation
EIN ANSATZ NAHE AN EINER ANGRIFFSSIMULATION
In Verbindung mit dem Know-how aus professionellen Ermittlungen kann ein physischer Penetrationstest bestimmte Verhaltensweisen eines potenziellen Angreifers besonders realitätsnah nachbilden: Informationsbeschaffung, Beobachtung, Vorbereitung eines Szenarios, Anpassung an Reaktionen und schrittweise Nutzung sich bietender Gelegenheiten.
Ziel ist es nicht lediglich, erfolgreich oder erfolglos in einen Standort einzudringen. Vielmehr geht es darum zu verstehen, wie und warum ein weiteres Vordringen möglich war, welche Schutzmassnahmen standgehalten haben und mit welchen Verbesserungen das Schutzniveau erhöht werden könnte.
EXPERTISE & KNOW-HOW
Professionelle Ermittlungen
ERMITTLUNGEN VOR ORT
Beobachtung, Recherche und Feststellung von Sachverhalten vor Ort unter Einhaltung des rechtlichen Rahmens und der im Auftrag festgelegten Grenzen.
OSINT
Recherche, Sammlung und Analyse öffentlich zugänglicher Informationen, um relevante Sachverhalte zu identifizieren, zu überprüfen oder in ihren Kontext einzuordnen.
DOKUMENTENRECHERCHE
Prüfung, Analyse und Abgleich von Dokumenten und Informationen aus verschiedenen Quellen, um Zusammenhänge herzustellen, Sachverhalte zu überprüfen oder eine Situation vertieft zu untersuchen.
ANALYSE UND SYNTHESE
Strukturierung und Einordnung der gesammelten Informationen, Abgleich der verfügbaren Elemente und strukturierte Ergebnispräsentation, um dem Auftraggeber faktenbasierte und verwertbare Feststellungen zur Verfügung zu stellen.
Die Kombination aus Beobachtungen vor Ort, digitalem Umfeld, Dokumentenrecherche und Analyse ermöglicht es, die Ermittlungsstrategie an die jeweilige Situation anzupassen.
EXPERTISE IM DIENSTE EINES GANZHEITLICHEN ANSATZES
Die vier Bereiche sind nicht voneinander getrennt.
Eine Ermittlung kann dazu beitragen, eine Bedrohung besser zu verstehen.
Ein Audit ermöglicht es, Schwachstellen zu identifizieren.
Ein Penetrationstest ermöglicht es, diese zu erproben.
Die Beratung ermöglicht es anschliessend, Verbesserungsmassnahmen zu definieren und deren Umsetzung zu begleiten.
Die Arbeiten zu hybriden Risiken und zur cyber-physischen Konvergenz ergänzen diesen Ansatz durch eine übergreifende Betrachtung der Wechselwirkungen zwischen den verschiedenen Dimensionen der Sicherheit.
BEDROHUNGEN VERSTEHEN. SCHWACHSTELLEN IDENTIFIZIEREN. RISIKEN BEHERRSCHEN.
Diese Komplementarität bildet die Grundlage des von FOCUS entwickelten Ansatzes.
MÖCHTEN SIE MEHR ÜBER UNSERE METHODEN UND UNSER KNOW-HOW ERFAHREN?
FOCUS passt seine Methoden an den Kontext, die Zielsetzungen und die spezifischen Risiken jeder Organisation an. Bestimmte Vorgehensweisen und Instrumente können im Rahmen eines Gesprächs oder eines Auftrags ausführlicher vorgestellt werden.