
EXPERTISE & SAVOIR-FAIRE
Des méthodes développées pour répondre aux enjeux de sécurité contemporains
Au-delà de ses prestations, FOCUS développe et utilise des méthodologies d’analyse, des outils d’évaluation et des approches opérationnelles issus de l’expérience de terrain, de la gestion des risques et de travaux de recherche appliquée.
Cette démarche vise à dépasser une approche uniquement théorique ou standardisée de la sécurité afin de proposer des analyses structurées, contextualisées et directement exploitables.
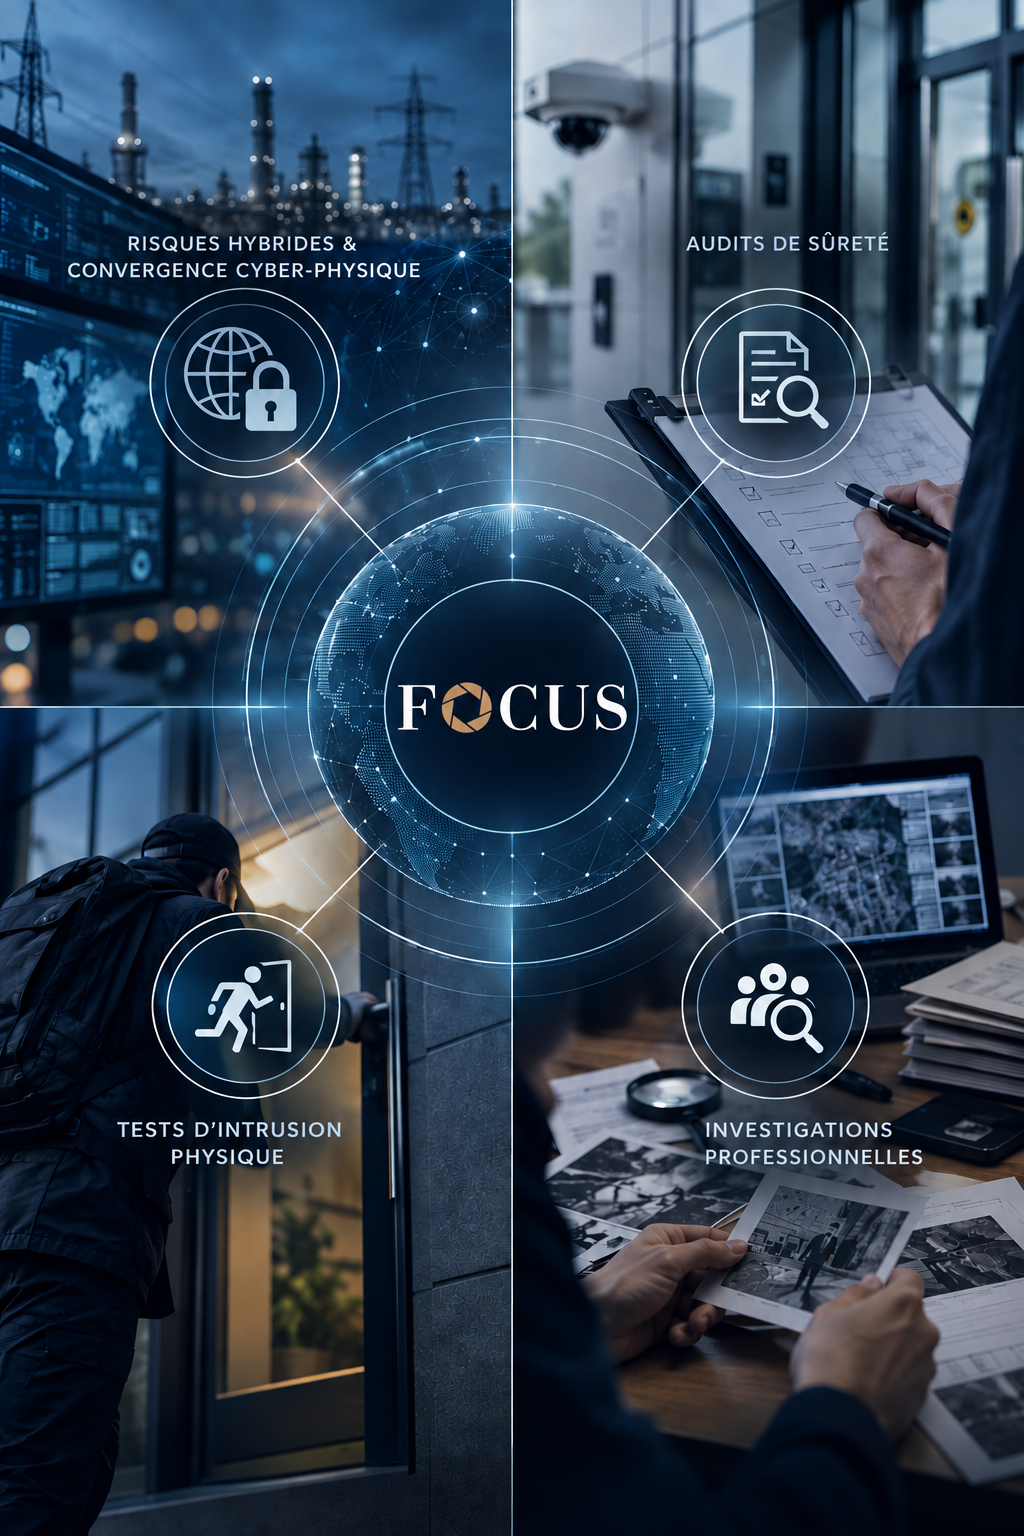
Notre savoir-faire repose sur quatre domaines complémentaires :
Risques hybrides & convergence cyber-physique · Audits de sûreté · Tests d’intrusion physique · Investigations professionnelles
EXPERTISE & SAVOIR-FAIRE
Risques hybrides & convergence cyber-physique
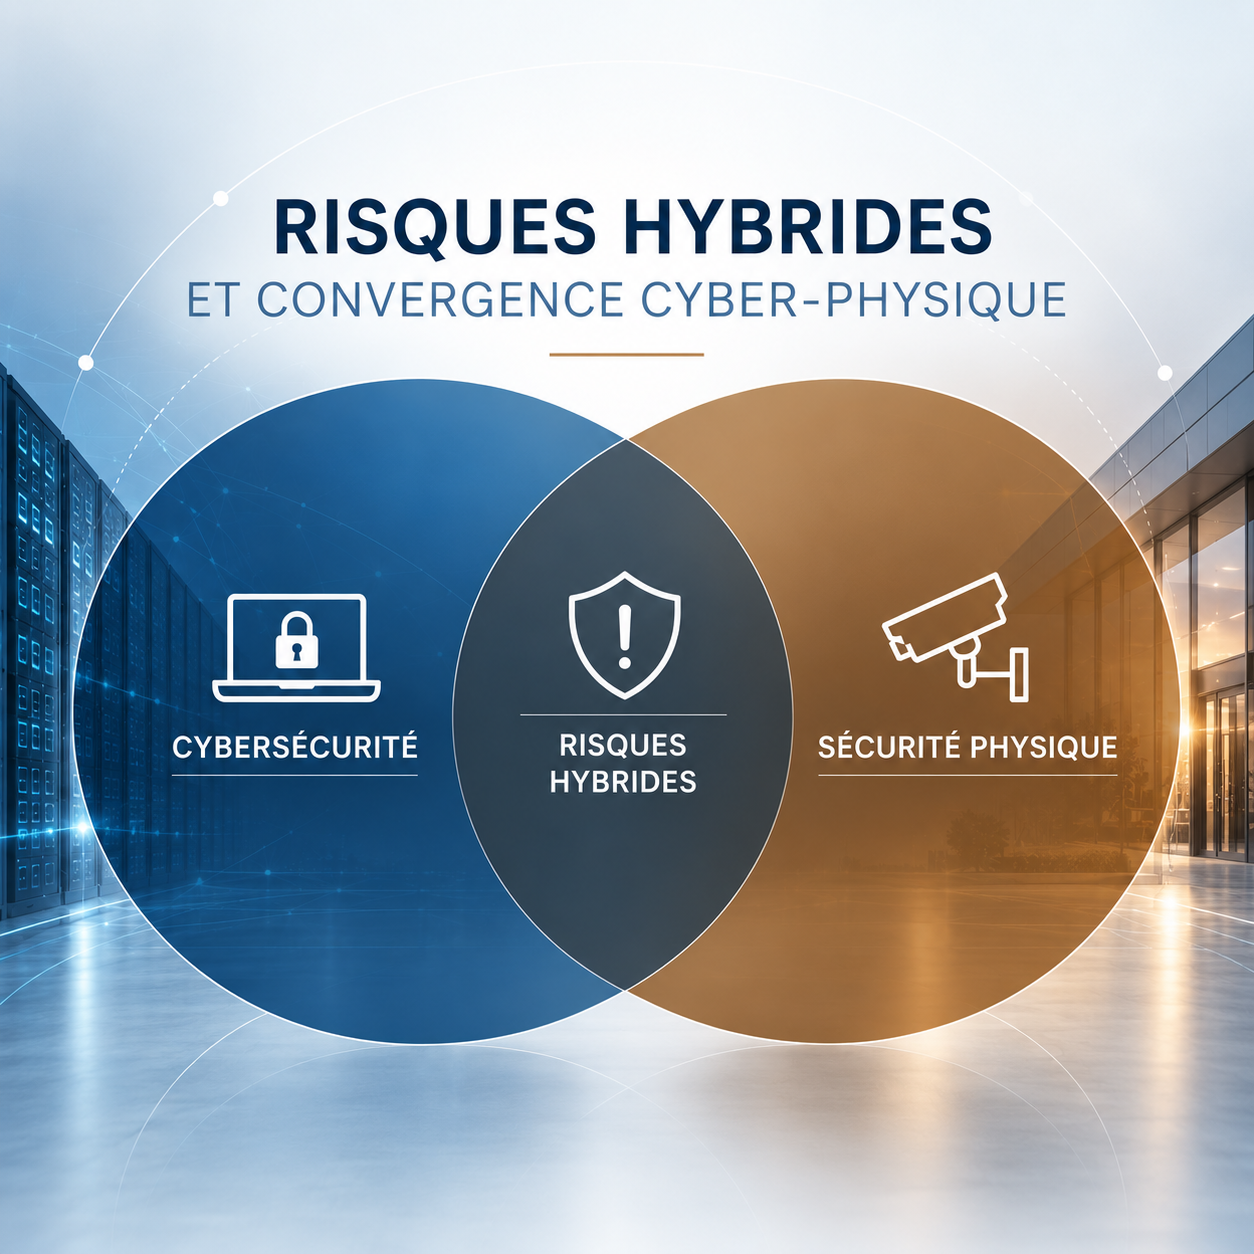
Comprendre les interactions entre cybersécurité et sécurité physique
La transformation numérique des organisations crée des interdépendances croissantes entre les environnements physiques et numériques.
Une cyberattaque peut produire des conséquences physiques, tandis qu’une intrusion ou un accès physique peut permettre de compromettre des systèmes d’information, des équipements connectés ou des environnements opérationnels.
Ces interactions font émerger des risques hybrides qui dépassent les frontières traditionnelles entre cybersécurité et sécurité physique.
FOCUS développe une approche visant à aider les organisations à identifier ces interdépendances, évaluer leur niveau de convergence et améliorer la gouvernance des risques hybrides.
UN MODÈLE DE DIAGNOSTIC DÉVELOPPÉ PAR FOCUS
FOCUS a développé un modèle de diagnostic de maturité de la convergence cyber-physique, structuré autour de six dimensions :
Gouvernance & leadership
Organisation & collaboration
Gestion des risques hybrides
Technologies & intégration
Détection & réponse
Culture & compétences
Le diagnostic permet d’identifier les principaux écarts de convergence, de mettre en évidence les priorités et d’orienter une feuille de route adaptée au contexte et au niveau de risque de l’organisation.
Il ne se substitue ni à un audit technique de cybersécurité ni à une analyse détaillée des risques. Il apporte une lecture transversale de la coordination entre les différentes fonctions de sécurité.
RECHERCHE APPLIQUÉE & PUBLICATIONS
Les travaux menés par FOCUS sur ce sujet alimentent le développement de ses méthodes et outils.
Un livre blanc consacré à la convergence entre cybersécurité et sécurité physique et à la gestion des risques hybrides permet notamment d’en présenter les principaux enjeux, les principes de gouvernance et les pistes d’amélioration pour les organisations.
EXPERTISE & SAVOIR-FAIRE
Audit de sécurité physique – sûreté
Une méthodologie d’évaluation structurée et transversale
Un audit de sûreté ne doit pas se limiter à une succession de contrôles ou à une simple checklist.
FOCUS a développé une méthodologie d’audit et des outils d’évaluation propres, permettant d’analyser le niveau de protection d’une organisation selon une approche à la fois multidimensionnelle et transversale.
L’analyse porte sur cinq dimensions complémentaires :
Humain · Organisationnel · Technique · Structurel · Numérique
Notre outil d’audit comprend plus de 600 points d’analyse regroupés dans une trentaine de thématiques, mobilisés et adaptés en fonction du contexte, des objectifs, des caractéristiques du site et du niveau de risque.
L’objectif n’est pas seulement d’identifier des écarts isolés, mais également de comprendre les interactions entre les différentes dimensions et les vulnérabilités susceptibles d’en résulter.

DE L’OBSERVATION À LA PRIORISATION
La démarche associe notamment :
- analyse des informations disponibles ;
- observations sur site ;
- échanges avec les personnes concernées ;
- analyse des dispositifs et procédures ;
- évaluation transversale des vulnérabilités ;
- hiérarchisation des constats ;
- recommandations proportionnées et priorisées.
Cette approche permet de fournir aux décideurs une vision structurée et contextualisée de leur niveau de sûreté, ainsi que des éléments concrets permettant d’orienter les mesures d’amélioration.
EXPERTISE & SAVOIR-FAIRE
Tests d’intrusion physique
Un savoir-faire opérationnel au service de la mise à l’épreuve
Le test d’intrusion physique permet d’évaluer les mesures de sûreté dans des conditions réalistes, contrôlées et préalablement autorisées.
La valeur du test repose autant sur la qualité du scénario que sur la capacité de l’intervenant à observer, s’adapter, exploiter les opportunités et comprendre les réactions humaines et organisationnelles.
FOCUS s’appuie sur son expérience opérationnelle et sur son savoir-faire en investigation pour construire des scénarios réalistes, adaptés aux objectifs du mandat.
UNE DÉMARCHE EN PLUSIEURS PHASES
- Cadrage et règles d’engagement
- Recherche et reconnaissance
- Construction des scénarios
- Mise à l’épreuve
- Analyse et restitution
UNE APPROCHE PROCHE D’UNE SIMULATION D’ATTAQUE
Associé au savoir-faire issu des investigations professionnelles, le test d’intrusion peut reproduire de manière particulièrement crédible certains comportements d’un acteur malveillant : recherche d’informations, observation, préparation d’un scénario, adaptation aux réactions et exploitation progressive des opportunités.
L’objectif n’est pas simplement de réussir ou d’échouer à pénétrer sur un site. Il consiste à comprendre comment et pourquoi une progression a été possible, quelles mesures ont résisté et quelles améliorations permettraient de renforcer le niveau de protection.
EXPERTISE & SAVOIR-FAIRE
Investigations professionnelles
Une approche fondée sur les faits
L’investigation repose sur la capacité à rechercher, vérifier, recouper et analyser des informations afin d’établir des faits utiles à la prise de décision.
FOCUS combine différentes méthodes en fonction du contexte, de la légitimité de la demande et des objectifs du mandat.
INVESTIGATIONS DE TERRAIN
Observation, recherche et constatation de faits sur le terrain, dans le respect du cadre légal et des limites définies par le mandat.
OSINT
Recherche, collecte et analyse d’informations accessibles publiquement afin d’identifier, vérifier ou contextualiser des éléments pertinents.
RECHERCHES DOCUMENTAIRES
Examen, analyse et recoupement de documents et d’informations provenant de différentes sources afin d’établir des liens, vérifier des éléments ou approfondir une situation.
ANALYSE ET SYNTHÈSE
Organisation et mise en perspective des informations recueillies, recoupement des éléments disponibles et restitution structurée afin de fournir au mandant des constats factuels et exploitables.
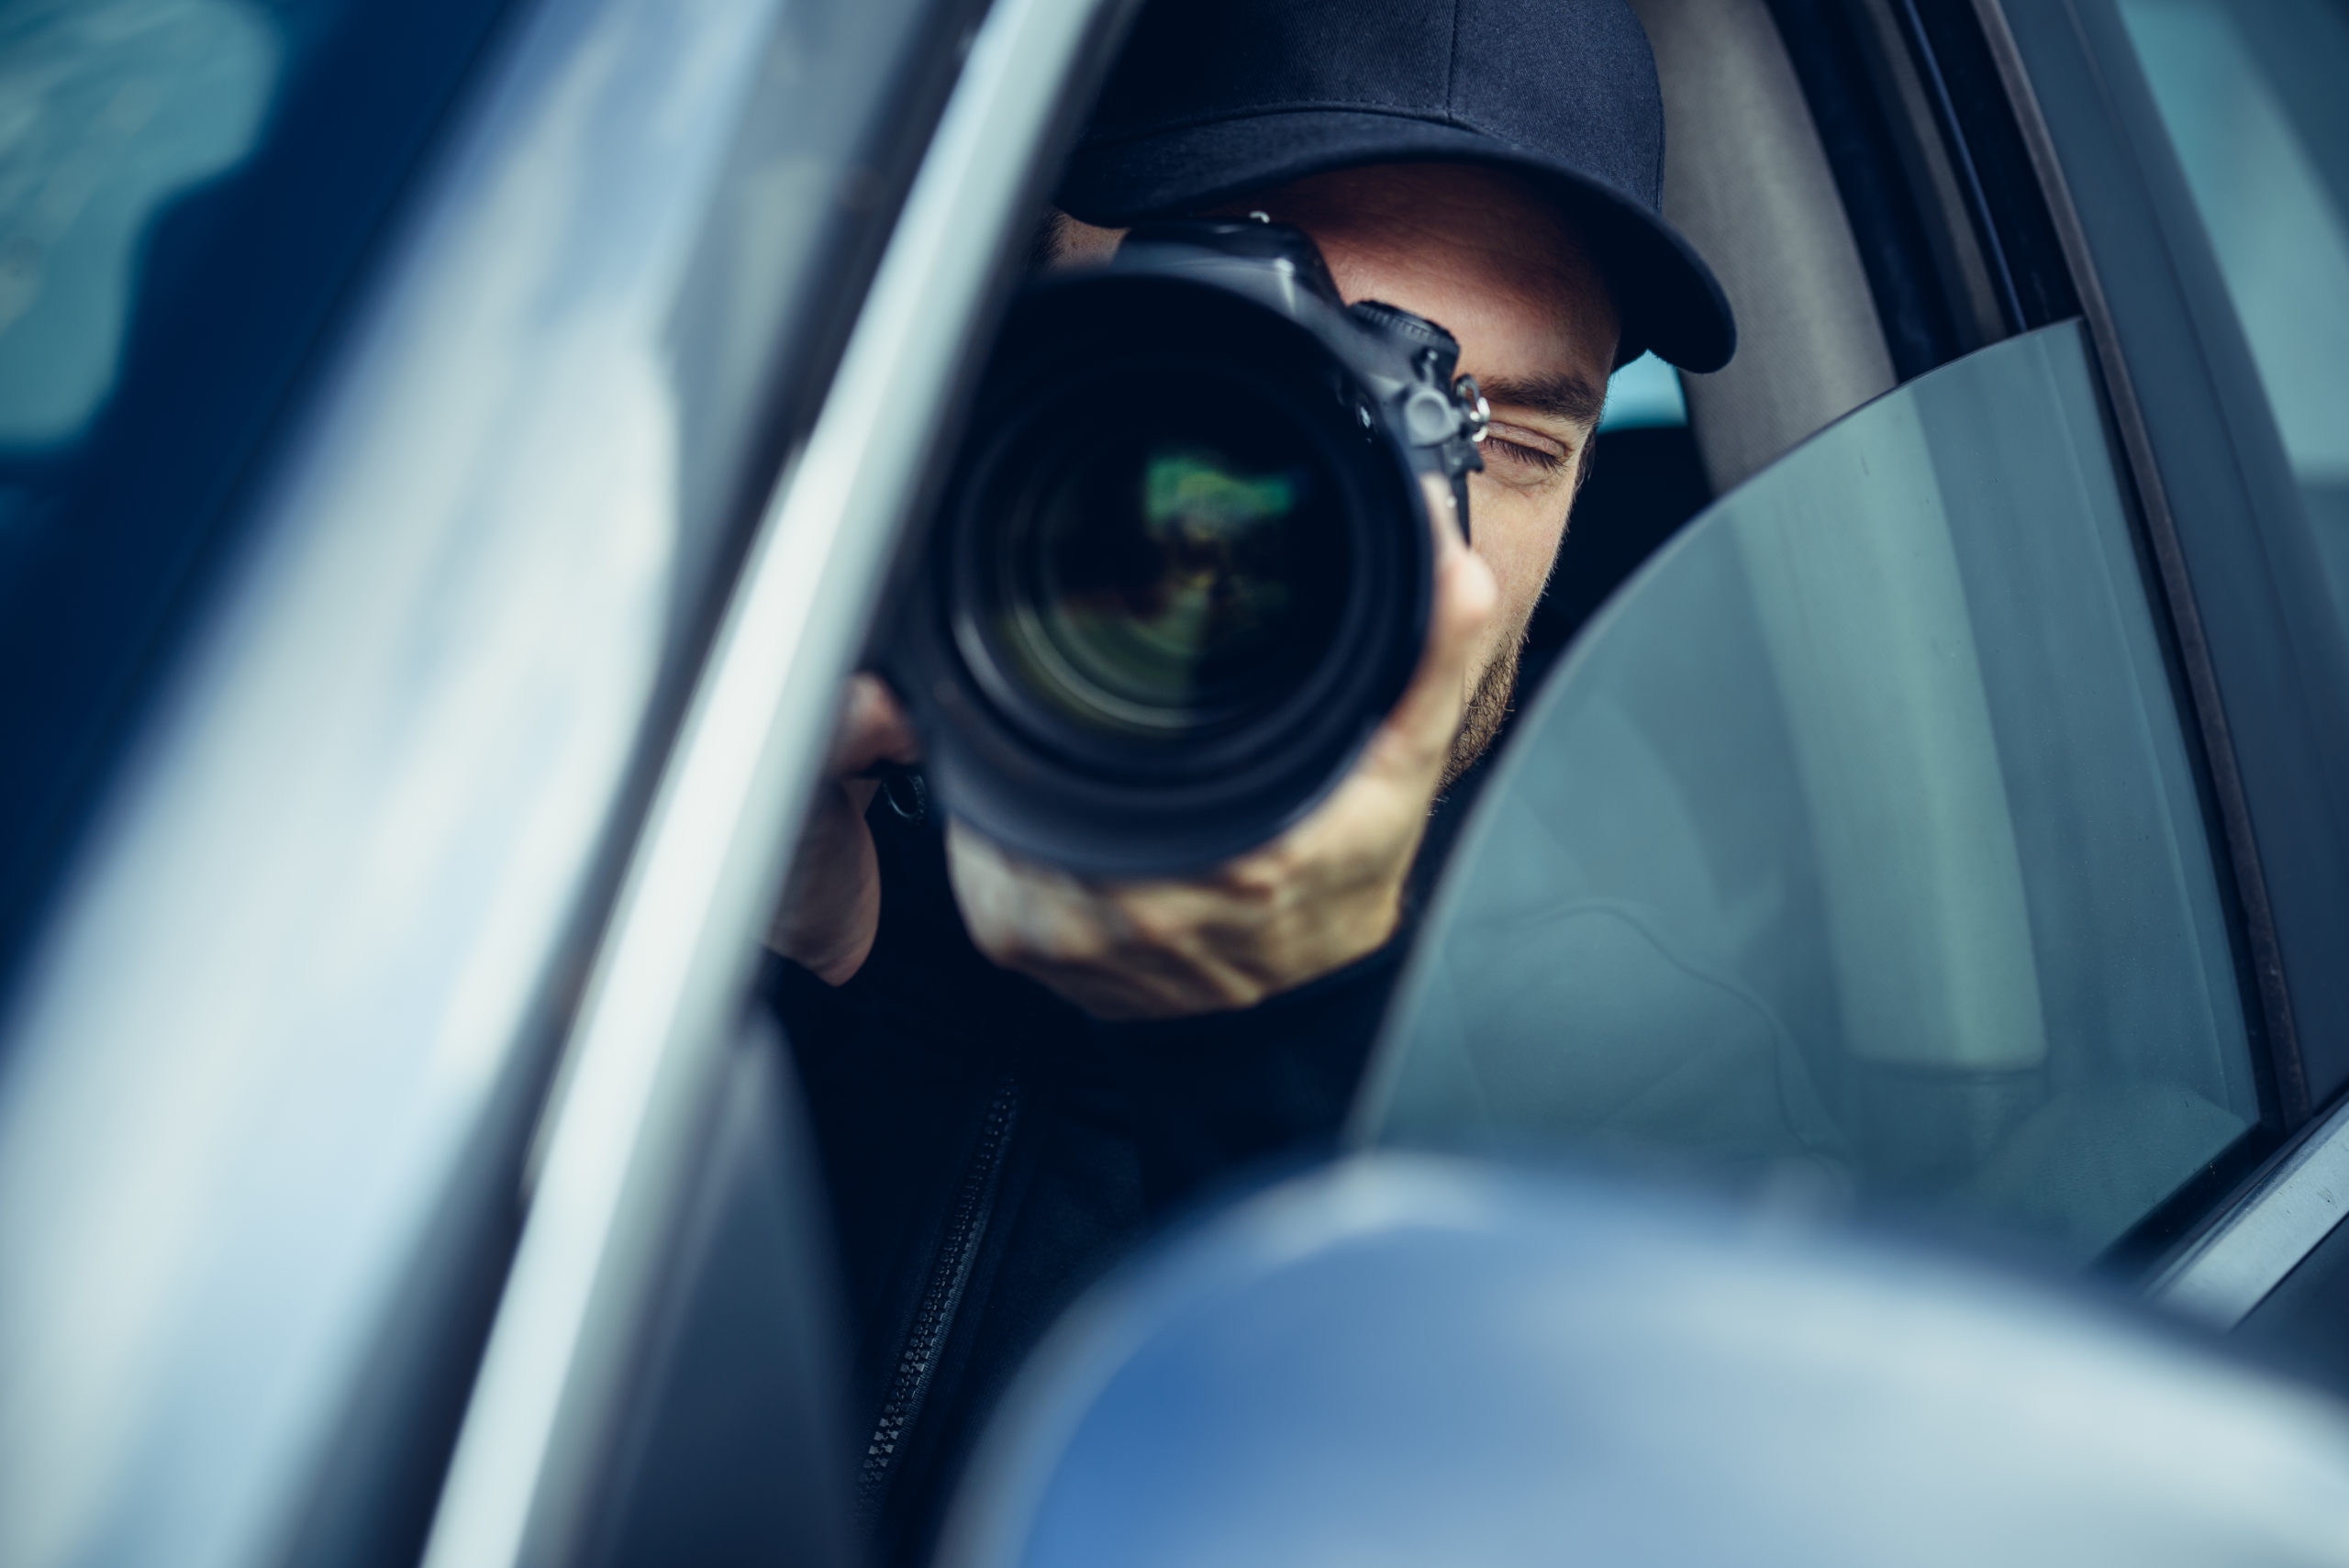
Une combinaison entre observation de terrain, environnement numérique, recherche documentaire et analyse permet d’adapter la stratégie d’investigation à chaque situation.
UNE EXPERTISE AU SERVICE D’UNE APPROCHE GLOBALE
Les quatre domaines ne sont pas cloisonnés.
Une investigation peut contribuer à mieux comprendre une menace.
Un audit permet d’identifier les vulnérabilités.
Un test d’intrusion permet de les éprouver.
Le conseil permet ensuite de définir et d’accompagner les mesures d’amélioration.
Les travaux sur les risques hybrides et la convergence cyber-physique complètent cette approche en apportant une lecture transversale des interactions entre les différentes dimensions de la sécurité.
COMPRENDRE LES MENACES. IDENTIFIER LES VULNÉRABILITÉS. MAÎTRISER LES RISQUES.
Cette complémentarité constitue le fondement de l’approche développée par FOCUS.
VOUS SOUHAITEZ EN SAVOIR PLUS SUR NOS MÉTHODES ET NOTRE SAVOIR-FAIRE ?
FOCUS adapte ses méthodes au contexte, aux objectifs et aux risques propres à chaque organisation. Certaines démarches et outils peuvent être présentés plus en détail dans le cadre d’un échange ou d’une mission.