
VERNETZTE UMGEBUNGEN
Zunehmend miteinander verflochtene Risiken
Die digitale Transformation und die zunehmende Vernetzung von Informationssystemen, Betriebstechnologien (OT) und physischen Sicherheitssystemen verändern die Herausforderungen, mit denen Organisationen konfrontiert sind.
Eine digitale Kompromittierung kann physische Auswirkungen haben. Umgekehrt kann der physische Zugang zu Räumlichkeiten, Geräten oder Infrastrukturen die Kompromittierung von Informationssystemen oder betrieblichen Umgebungen ermöglichen.
Aus diesen Wechselwirkungen entstehen hybride Risiken, die gleichzeitig Menschen, Prozesse, Systeme, Infrastrukturen und die Geschäftskontinuität beeinträchtigen können.
Dennoch sind Cybersicherheit und physische Sicherheit häufig weiterhin durch unterschiedliche Zuständigkeiten, Prozesse und Berufskulturen geprägt. Eine zu starke organisatorische Trennung kann die Erkennung hybrider Szenarien und die Koordination zwischen den betroffenen Funktionen erschweren.
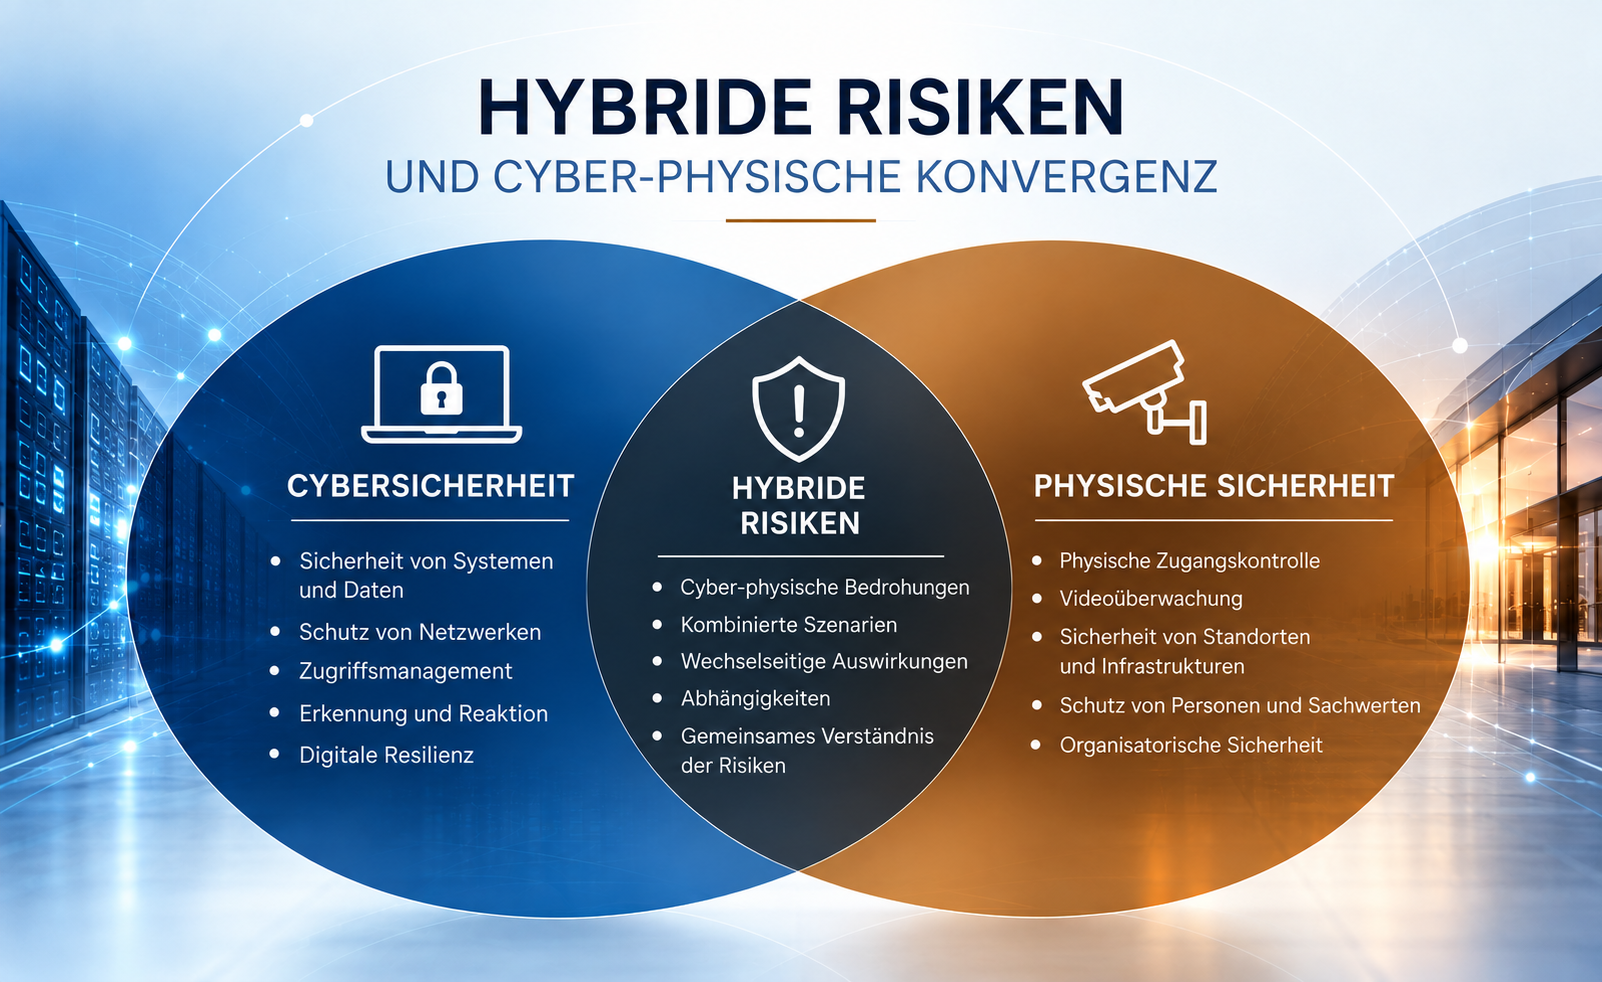
Die Herausforderung besteht nicht zwingend darin, diese Funktionen zusammenzulegen, sondern einen Konvergenzgrad zu entwickeln, der dem Kontext, den Herausforderungen und dem Reifegrad der jeweiligen Organisation angemessen ist.
CYBER-PHYSISCHE KONVERGENZ
Wechselwirkungen zwischen Cybersicherheit und physischer Sicherheit verstehen und beherrschen, um Ihre Resilienz zu stärken
Die cyber-physische Konvergenz beruht auf einer abgestimmten Governance sowie der Koordination von Prozessen, Technologien und Kompetenzen, um Risiken besser zu verstehen, die aus den Wechselwirkungen zwischen digitalen und physischen Umgebungen entstehen.
FOCUS entwickelt einen Ansatz, der Organisationen dabei unterstützt, diese Abhängigkeiten zu erkennen, ihren Konvergenzgrad zu beurteilen und die Zusammenarbeit zwischen den verschiedenen Sicherheitsfunktionen zu stärken.
Dieser Ansatz ersetzt weder spezialisierte Fachkompetenzen in der Cybersicherheit noch in der physischen Sicherheit. Vielmehr bietet er eine bereichsübergreifende Perspektive, um Schnittstellen, Koordinationslücken und Verbesserungsmöglichkeiten zu identifizieren, die zur Stärkung der organisationalen Resilienz beitragen können.
Er ergänzt die Dienstleistungen im Bereich der physischen Sicherheitsaudits und physischen Penetrationstests, mit denen Schutzmassnahmen praktisch beurteilt und potenziell ausnutzbare Schwachstellen identifiziert werden können.
CYBER-PHYSISCHE KONVERGENZ BEURTEILEN
FOCUS hat ein Modell zur Beurteilung des Reifegrads der cyber-physischen Konvergenz entwickelt, das Organisationen einen strukturierten Überblick über ihren Koordinationsgrad im Umgang mit hybriden Risiken ermöglicht.
Das Modell umfasst sechs Dimensionen und dient als Entscheidungshilfe, um Unterschiede im Reifegrad zu erkennen, Prioritäten aufzuzeigen und Verbesserungsmassnahmen abzuleiten, die auf den jeweiligen organisatorischen Kontext abgestimmt sind.
01 — Governance & Führung
Steuerung, Zuständigkeiten und gemeinsames Verständnis.
02 — Organisation & Zusammenarbeit
Koordination zwischen den Funktionen und Informationsaustausch.
03 — Management hybrider Risiken
Erkennung hybrider Szenarien und cyber-physischer Abhängigkeiten.
04 — Technologien & Integration
Berücksichtigung vernetzter Systeme und ihrer Schnittstellen.
05 — Erkennung & Reaktion
Informationsaustausch, Lagebeurteilung und koordinierte Reaktion.
06 — Sicherheitskultur, Kompetenzen & kontinuierliche Verbesserung
Gemeinsames Verständnis, Kompetenzentwicklung und langfristige Weiterentwicklung.
EIN STRUKTURIERTES VORGEHEN
Von der Diagnose zur Roadmap
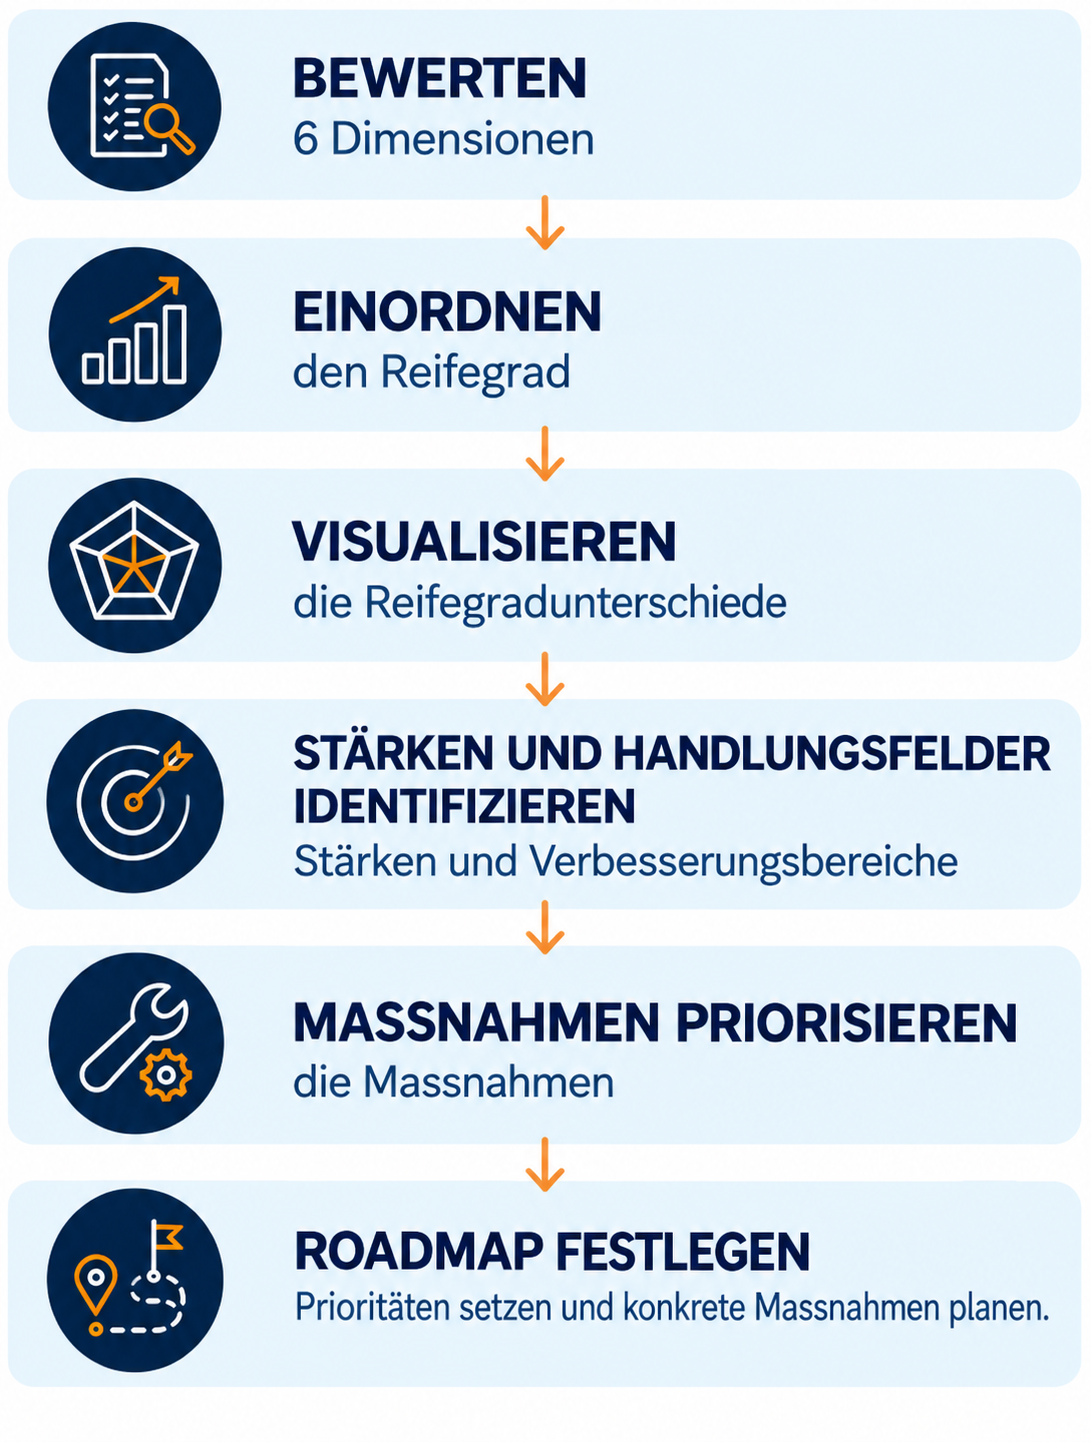
Die Diagnose ermöglicht es, den Reifegrad der Organisation anhand der verschiedenen Dimensionen des Modells zu beurteilen und die wesentlichen Lücken in der cyber-physischen Konvergenz zu identifizieren.
Anschliessend sollen die Stärken und Verbesserungsmöglichkeiten aufgezeigt, Prioritäten festgelegt und eine Roadmap entwickelt werden, die auf den Kontext, die Herausforderungen und den Reifegrad der jeweiligen Organisation abgestimmt ist.
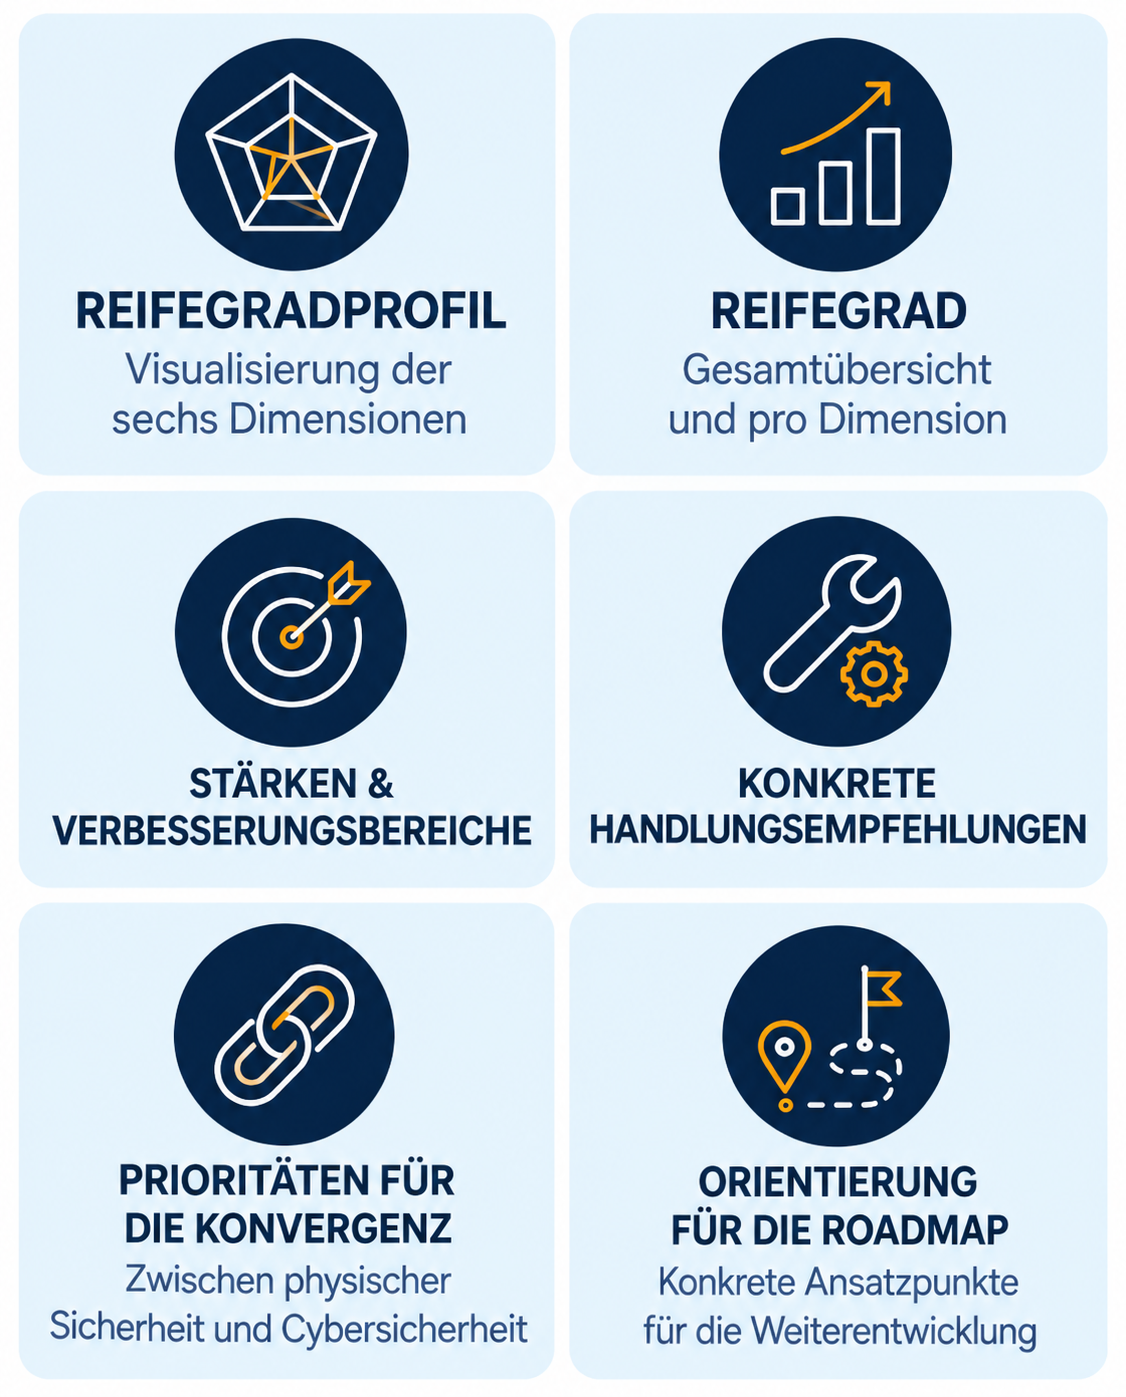
Die Diagnose ersetzt weder ein technisches Cybersicherheitsaudit noch eine detaillierte Risikoanalyse. Sie bietet vielmehr eine bereichsübergreifende Sicht auf die Koordination zwischen den verschiedenen Sicherheitsfunktionen.
WHITEPAPER
Hybride Risiken bewältigen
KONVERGENZ VON CYBERSICHERHEIT UND PHYSISCHER SICHERHEIT IN MODERNEN ORGANISATIONEN
Um die wichtigsten Erkenntnisse dieser Arbeiten zugänglich zu machen, stellt FOCUS ein Whitepaper zu hybriden Risiken und zur cyber-physischen Konvergenz zur Verfügung.
Es richtet sich an Entscheidungsträger, Sicherheitsverantwortliche und Fachpersonen, die sich mit dem Schutz von Organisationen befassen. Das Whitepaper erläutert die wesentlichen Wechselwirkungen zwischen physischen und digitalen Umgebungen, die Herausforderungen einer getrennten Betrachtung der Sicherheitsbereiche sowie grundlegende Ansätze zur Entwicklung einer auf den organisatorischen Kontext abgestimmten Konvergenz.
Darüber hinaus stellt es die sechs Dimensionen des von FOCUS entwickelten Reifegradmodells, bewährte Praktiken und Fragen vor, die eine erste Auseinandersetzung mit dem Konvergenzgrad der eigenen Organisation ermöglichen.
BEURTEILEN SIE DEN GRAD IHRER CYBER-PHYSISCHEN KONVERGENZ
Jede Organisation verfügt über eigene Abhängigkeiten, Governance-Strukturen, Technologien und einen individuellen Reifegrad.
Das von FOCUS entwickelte Diagnosemodell ermöglicht eine strukturierte und bereichsübergreifende Betrachtung dieser Wechselwirkungen, um die wesentlichen Lücken in der Konvergenz zu identifizieren und Prioritäten für Verbesserungsmassnahmen abzuleiten.